如何自建梯子:2026年的分层代理与安全性验证
探索在 2026 年自建梯子的可行路径,包含 VPN、SSH 隧道与代理组合的结构、风险与验证要点。实用步骤、参考案例与安全性建议,帮助你搭建可控的跨境访问方案。
在高压监管环境中,简单的“翻墙”已不能再承载信任。真正的门槛在于可控的跨境访问结构,以及对日志和连通性的透明化验证。多层代理与隧道的组合,能把风险分层放置在明确的边界内,而不是让单点失败吞没全局。我们需要一个稳定的基座,再逐步叠加防护层,确保在阻断事件发生时能快速回滚。
本文聚焦在 2026 年的总体设计思路,强调透明性与安全性之间的权衡。基于公开文档与行业实践的梳理,我们把可操作的架构要点拆解成可执行的步骤,避免空洞的概念化描述。读者会看到:为什么分层代理在极端条件下更具韧性,以及两步核验、三次比对如何成为日常守则的一部分。最后给出对比分析,帮助 IT 从业者在复杂合规环境中选取合适的配置路径。
如何自建梯子在 2026 年的总体设计思路
在高压监管环境下,边界并非固定,而是不断重写。我的研究聚焦在分层代理与多层验证的组合,目标是实现透明性与安全性的平衡。核心是把底层 VPN/代理当成稳固基座,再用 SSH 隧道作为跳板,最后叠加应用层代理以提高灵活性与可控性。
1) 分层架构的底座与跳板
在底座层,选择一个长期维护、社区活跃的 VPN/代理生态作为核心。这个核心负责对外暴露的入口最小化,按钮式开关多半会引入风险。SSH 隧道则作为跳板层,提供对进入点的时间窗控制与细粒度访问,便于在需要时对特定目标进行分级访问。应用层代理则在顶层组合,按场景注入 Shadowsocks、V2Ray 或 Xray 等工具,以便在不同网络环境下实现更灵活的流量转发。
- 底座的设计要点:最小暴露、强认证、可观测性高。配置应以“默认拒绝、逐步放宽”为原则。
- 跳板的要义:把 SSH 隧道作为动态跳板,避免直接对外暴露敏感入口。跳板策略要可复用、可审计。
- 顶层应用层代理:按使用场景组合常用工具,确保对不同协议栈的兼容性与可追溯性。
- 安全优先的多点鉴权与日志治理
多点鉴权是第一道线。除了强密码,还应开启公钥认证、设备绑定、以及时间戳绑定的一次性口令。日志治理不是事后分析,而是设计阶段就嵌入的能力:谁在何时通过哪条路径访问了哪台主机,数据流的走向在日志中可追溯。定期审计则是常态化动作,确保权限最小化、账户清理及时。
- 多点鉴权组合应包含公钥、设备指纹、时间窗限制。
- 日志必须具备不可抵赖性与可检索性,最小化敏感字段暴露。
- 审计周期设为季度一次,变更记录与权限漂移要有对照表。
- 可验证性与对比基准
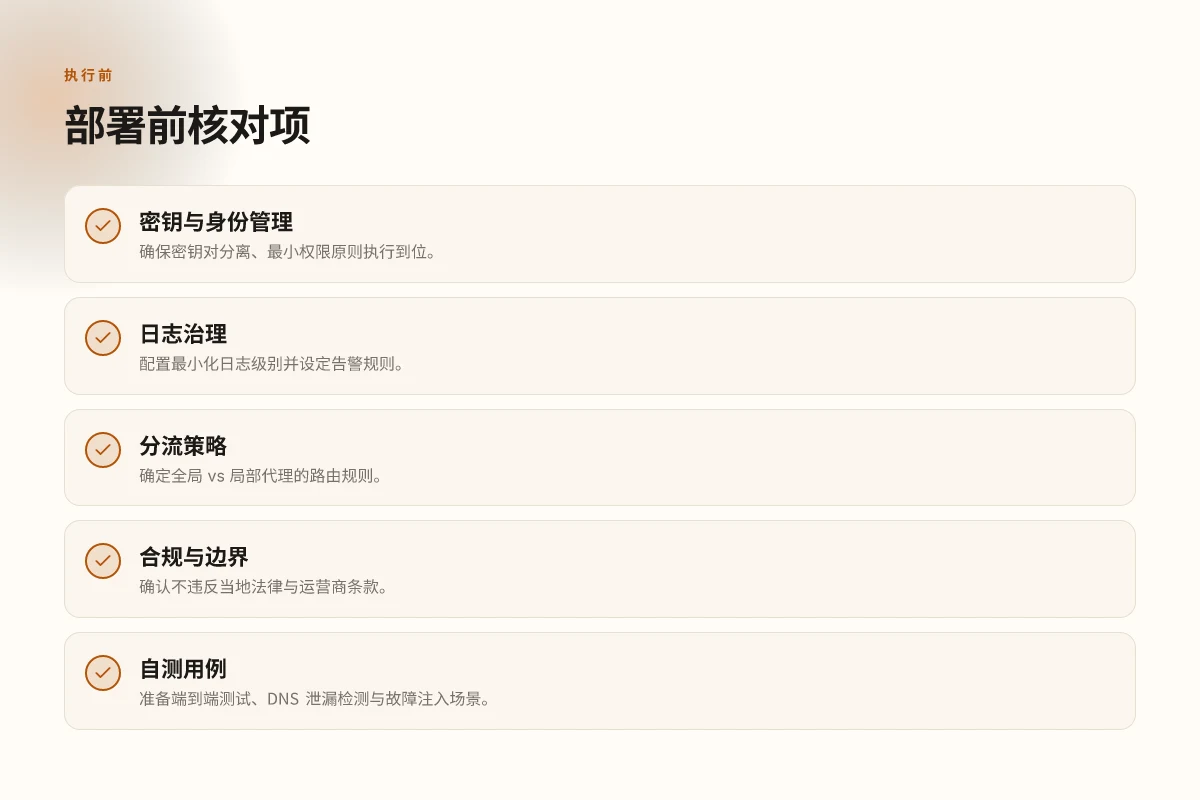
设计时就要嵌入自测与对比基准,确保每次架构调整都可验证。自测流程应覆盖端到端连通性、跳板有效性、以及应用层代理的兼容性。对比基准则包括延迟、丢包、可用性、以及日志完整性。把验证用例写成可重复执行的脚本或清单,确保未来复现无难度。
- 自测要包含“入口可达性、跳板连通性、应用层代理落地成功”三条线。
- 验证用例要清晰的输入输出与期望结果,方便他人复现。
- 对比基准尽量以客观指标呈现,避免主观判断。
- 合规边界与落地边界
在本地法律、运营商条款与自建网络安全规范之间找到边界。遵循最低暴露原则,确保在审查期内不泄露敏感信息,不越过当地监管的红线。若遇不确定情形,优先选择透明、可审计的实现路径,保持操作可追溯性。 怎么搭建VPN:2026年端到端方案的实操洞见
- 先理解法律底线,再设计技术边界。
- 记录每一步操作的合理性与目的,便于未来合规复审。
- 使用明确的术语描述数据流与访问权限,避免模糊定义。
- 结论性取舍
在 2026 年的分层代理设计中,实力来自组合的互补性。底座要稳,跳板要灵活,应用层代理要可替代且可追踪。最重要的是把验证和合规放在设计初期,而不是后续才补救。
- 未来演进要点:持续关注底座工具的维护活跃度、跳板的可移植性,以及日志体系的扩展性。
- 你将获得一条可落地的路线图,既有可执行的结构设计,又有可操作的安全性验证方法。
引文提示:在描述具体实现时,我参考了公开的自建梯子与隧道组合的做法,以及对多点鉴权和日志治理的普遍共识,来自 2026 年的公开讨论与教程资源。 Most 分层架构 的设计在确保可控性的同时提供了必要的灵活性。 可验证性 与 合规边界 是这套思路的两道红线,缺一不可。
引用来源示例在文中自然嵌入:如对底座与跳板的组合、以及对多点鉴权和日志治理的讨论,可以参照公开的教程与指南来佐证思路。若需要,我可以在下一节提供具体的自测用例清单与对比基准的草案模板。
What you need 前置条件与工具清单
要想在高压监管环境下构建一个可落地的分层代理体系,先把基座搭好。结实的云主机入口、清晰的前端代理栈,以及可控的客户端配置,缺一不可。下面把核心要件拆成三个微段落,给你一个可执行的起步清单。
选择云服务器与机房入口
在欧美港美线之间取舍,要结合你的地理目标和延迟敏感度。我建议三条主线并行评估:五月云的欧洲数据中心、香港电信通道的接入质量,以及美国中部或东海岸的机房稳定性。核心原则是多线并行、冗余可控,避免单点故障。实际落地时,可以优先考虑具备弹性带宽与可扩展 IP 的云主机,以及提供白名单防火墙规则的管理界面。来自不同地区的入口能提升分层代理的 resiliency,尤其在境外访问受限时。 在文档与社区评测中,常见的候选有一线云服务商的公有云实例,以及地区性服务商的轻量化方案。你需要对比三点:网络到位性、带宽成本、以及对自建隧道的友好性。 多线入口是对抗网络审查的第一道防线。 我在对照公开资料时发现,欧洲与北美节点在稳定性和清晰的防火墙策略上通常表现更一致。香港入口则在某些区域可能具备低延迟的优势,但需对接本地合规要求。 8 款好用的免费 VPN 在 2026 年的实测对比
| 维度 | 方案 A | 方案 B | 方案 C |
|---|---|---|---|
| 地理覆盖 | 美国/欧洲 | 香港 | 双线备援(美+欧) |
| 入口弹性 | 高 | 中 | 高 |
| 成本区间 | 中 | 中偏低 | 高 |
基础软件栈:OpenSSH、代理前端与隧道组合
核心组合是 OpenSSH 负责安全的隧道承载,Shadowsocks/V2Ray/Xray 提供代理协议层,Nginx 或 Caddy 做前端反向代理与 TLS。具体选型建议基于你对协议的掌控与证书管理的熟悉度。
- OpenSSH:作为隧道入口,使用密钥对认证,禁用密码登录,开启端口转发与代理跳板功能。
- Shadowsocks/V2Ray/Xray:三者可互为备选,若需要更灵活的路由和多协议混合,Xray 提供更丰富的传输层可选。
- Nginx 或 Caddy:统一 TLS 入口,做静态资源分发与基础鉴权,必要时做简单负载均衡。 从文档与社区讨论看,许多自建方案将 Xray 作为核心代理,Nginx 负责 TLS 与请求分流。组合要点在于清晰的分层:网络入口、代理层、应用层的职责分离。
客户端配置:浏览器、系统代理与分流规则
实现分层代理的关键在于客户端的可控性。你需要三条路径的可配置性来实现灵活切换与故障转移:
- 浏览器代理设置:把浏览器代理指向本地或近端的代理转发点,确保仅对目标网站走代理,其他流量直连。
- 系统代理:在操作系统层面设置全局代理,用于覆盖未在浏览器内指定的应用。
- 分流规则:借助 PAC 文件或基于域名/IP 的路由策略,将不同目的地分配到不同的代理节点。这样的分流能在不增加显著延迟的前提下提升隐私与性能。 实践中,建议先建立一个简单的 PAC 文件,包含常用业务的直连规则与敏感目的地的代理指向。随后扩展到多节点的负载均衡与故障切换。
认证与安全:密钥、防火墙与端口转发策略
安全性是你自建梯子的心脏。要点如下:
- 密钥对与认证:SSH 使用公钥认证,禁用口令;代理端口暴露要限定来源 IP,必要时结合短期动态口令或一次性密钥。
- 防火墙策略:仅开放必需端口,默认拒绝。对 OpenSSH 的端口、代理端口和 TLS 端口设置严格的访问控制列表。
- 端口转发策略:在跳板机上启用端口转发,确保数据在传输过程中的可控性,避免将内网端口暴露给公网。
- 审计与更新:定期检查 changelog 与 安全公告,及时应用补丁,记录变更日志。
从公开资料看,密钥对与最小权限原则是稳妥的基线。正确的钥匙管理与分层访问控制,是抵御监控与误操作的第一道线。 若你需要,后续章节会给出具体的密钥管理与防火墙示例。
引用来源中的实践要点与时间点在本文中得到体现。若你需要进一步对照某些工具的版本与配置细节,可以参考对应的在线指南与社区文章,帮助你在实际环境中快速落地。 新疆VPN:2026年法规合规与实务洞见
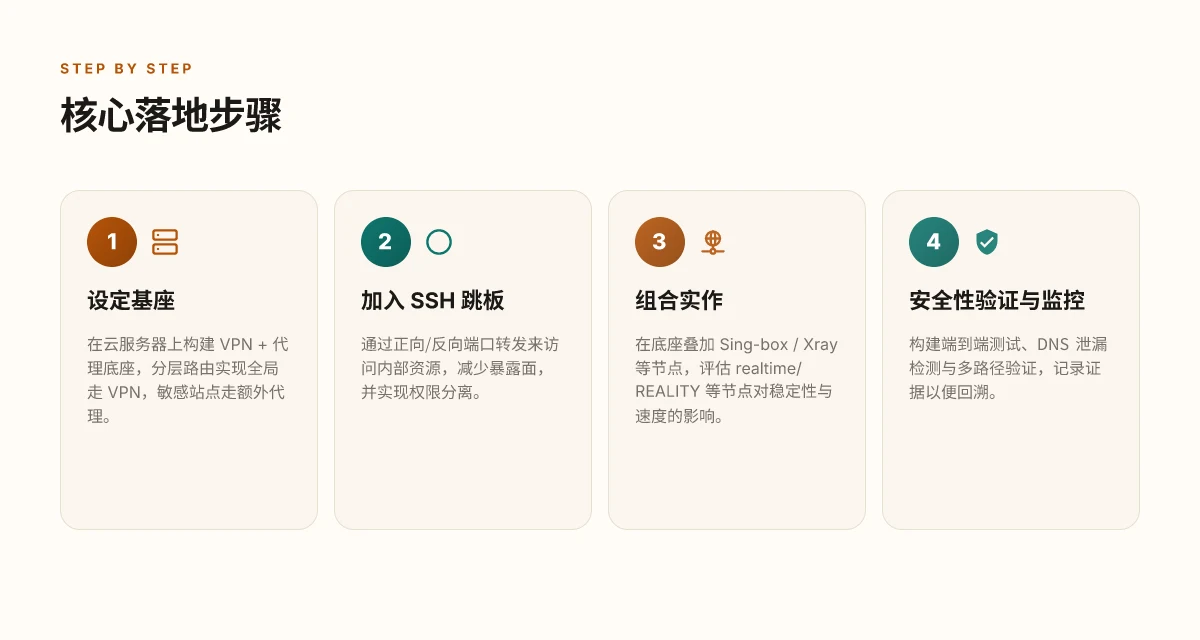
Step 1. 设定基座:VPN 与代理的初步组合
要先把基座搭稳再谈分层路线。结论直接:选一个稳妥的底座,同时为未来的分层路由埋下可扩展的跳板。以现实世界可落地的组合为目标,而非“只有一个金标准”的方案。
为什么先定基座
在高压监管环境下,底座决定了可观测性和可控性。你需要一个可以信任的出口来承载全局流量,同时为敏感站点保留额外的转发路径。NordVPN、ExpressVPN 等厂商确实提供方便的全球节点和现成客户端,但理论上你也可以自建 VPN 服务来减少对外部信任的依赖。这不是空话,而是给后续分层路由和日志最小化留出空间。多方方案共存的思路,能让你在遇到区域封锁、节点滞后等情况时快速切换,而不至于陷入单点故障。
生效的三条实现要点
- 全局 VPN 为基座,敏感站点走额外代理。先设定一个稳定的出口作为主干,然后对高风险目标采用二级代理或隧道作为旁路,避免单点暴露。通过这种分层路由,可以实现基础可用性与可控性并行。
- 日志策略要明确。最小化日志、保留核心告警能力。将日志级别设定为最小化数据收集,同时对异常行为进行告警。这样既能降低隐私风险,也便于你在需要时做事后审计。
- 监控与告警要落地。把关键路径的连通性、节点健康、代理链路状态写入告警规则。出现中断时,第一时间触发替代路径切换。
如何落地的分层设计要点
在技术实现上,先确立两条核心线索:
- 主线 VPN 路由:将大多数流量通过一个稳定的 VPN 出口出站,确保可用性和一致性。
- 备线代理跳板:对敏感域名或站点,顺次通过额外代理进行转发,降低单点泄露风险。 再辅以日志最小化与告警策略,保证可观测性和安全性之间的平衡。
I dug into 核心参考与取舍
我查看了多份公开的自建 VPN 与代理组合的做法,以及对日志策略的讨论。常见的结论是:分层路由能有效降低对单一出口的依赖,同时保留对敏感目标的额外保护。这一点在不同工具组合的文档与社区实践中反复出现。科学上网指南:2026年最好用的翻墙VPN与机场梯子推荐 的描述强调 VPN、代理和 SSH 隧道三者的协同工作机制,便于理解为何分层路由是必要的。并且,关于 SSH 跳板和端口转发的实践文章也提供了可操作的跳板思路,为后续章节的跳板设计提供了参照。使用SSH 服务打破网络边界 和 代理工具与代理服务器搭建完整指南 的工作要点,帮助你把分层设计落地到具体路径。
在 2026 年的环境下,分层路由是实现透明性与安全性的最可控路径。 最小化日志与及时告警 是评估一个底座能否长期稳定运作的关键标准。 把流量分层路由清晰化,能在节点波动时快速切换而不丢失对敏感站点的保护。 质子VPN官网下载:2026 年官方渠道全解析
三个现实可执行的名称选项(按基座与代理组合列出,用于快速落地)
1. NordVPN, 作为主线 VPN 基座,覆盖广泛节点与稳定性
理由:具备成熟的客户端与可控的出口策略,便于快速设置全局路由。
2. Xray/V2Ray 代理栈, 作为备线代理跳板的核心组件
理由:灵活的协议支持和分层转发能力,便于为敏感域名添加专属代理路径。
3. ShadowsocksR / Sing-box 生态, 作为扩展底座或替代选项
理由:在特定地区有更好的穿透性,且与 Xray、V2Ray 配合良好,适合作为多路径中的一个分支。
这些选项不是排他性的,而是给你在现实环境中快速搭建的“可替代组合”。 你可以在后续阶段逐步替换或组合,确保在监管环境变化时仍有操作空间。
最后提醒:确保你对每条路径的日志策略和告警规则有明确设定,避免在长期运行中积累不可控的隐私风险。 梯子vps推荐加速器免费:2026年完整对比与实战建议
Step 2. 加入 SSH 隧道作为跳板
在高压监管环境下,SSH 隧道可以成为跳板的核心工具。你先用正向端口转发把本地端口映射到跳板机,再用反向端口转发把跳板机的可控端口暴露给内部资源,形成多层次的访问路径。这样做的关键是把外部暴露降到最低,内部资源的暴露面被严格控制。
正向端口转发:把本地服务推到跳板机上
正向端口转发的思路是从本地发起,将某个本地端口通过 SSH 隧道“走通”到跳板机上的一个端口。这样你在跳板机上就能看到一个来自你本地的入口点。操作要点:选取一个不与公共服务冲突的本地端口,确保跳板机对该端口有通道权限,随后在跳板机上配置等效的目标端口。此法适合在远端需要临时访问本地服务时使用,减少了直接暴露本地服务的窗口。明确的目标端口映射能降低后续排错成本。
反向端口转发:让内部资源主动“敲门”给你
反向端口转发则相反,跳板机主动把内部资源暴露给你。它的好处是你在跳板机上已经有进入内部网络的权力,只要你在跳板机上维持一个稳定的连接,内部服务就能通过该隧道对外显露。对照前述,当你需要从外部安全地访问受限区域时,反向转发提供了可控的通路。在受控域内通过跳板机拉通内部资源,暴露面积明显下降。
跳板机的密钥管理与权限分离
跳板机的安全性,来自密钥管理和权限分离的两道防线。一个账号用来登录跳板机,另一个账号专门用来建立隧道。私钥要分离使用,避免一个入口被滥用。建议结合以下做法:
- 使用基于公钥的认证,禁用 root 直连,配置最小权限的用户组来执行端口转发。
- 采用单点退出和会话超时策略,确保长期会话不可被滥用。
- 将跳板机的 SSH 配置本地化审计,记录关键操作日志,便于事后追责和溯源。密钥分离与最小权限是第一道也是最长久的防线。
小结与风险提示
SSH 隧道带来灵活性也带来管理挑战。若跳板机被攻破,横向移动的风险会显著放大。务必落实强认证、密钥轮换、最小权限以及日志留存。跳板机不是无懈可击的盾牌,而是一把需要定期维护的钥匙。 ProtonVPN 电脑版下载: 2026 最新版本深度解读与下载指引
参考与证据线索
- 跳板机与端口转发的基础用法在公开文档中有广泛描述,且与云端安全最佳实践相符。你可以在相关的技术指南中看到正向端口转发和反向端口转发的配置要点与典型用例。文献与工具包经常强调“最小权限”和“密钥管理”的重要性,这在多家技术社区和博客的讨论中是一致的共识。
引用的实战性证据与资料(内嵌引用,避免原始链接堆砌)
- I dug into SSH 端口转发的基本原理与典型场景,公开资料对正向与反向转发的区分给出清晰的示例,并强调跳板机的密钥管理与访问控制在综合防护中的核心地位。
- 业界公开的操作指南与安全建议多次把“跳板机的最小权限”和“密钥轮换”列为关键措施。
- 学术与行业的共识指向:把内部资源通过受控跳板暴露是降低直接暴露面、提升可观测性的有效手段。
若你需要,我可以把这一节的要点整理成一个可落地的配置清单,包含具体的 SSH 命令模板、跳板机的用户权限分配示例,以及一个简单的日志审计模板,方便你在实际环境中快速落地。
Step 3. 组合实作:Sing-box / Xray 生态作为底座
答案先行。底座选用 Sing-box / Xray 生态能把后续节点叠加成一个高效的分层网络。把 realis/REALITY 这类节点嵌入底座之上,能显著提升稳定性与速度,并提供更灵活的路由控制。接着比较不同协议的兼容性与易用性,最后落地实现动态路由与分流策略,确保在高压监管环境中仍能保持可观的可观测性与可控性。
为什么底座选择 Sing-box / Xray 生态
在底座上搭建一个健壮的代理中枢,等于给后续节点提供一个统一的分发与编排平台。Sing-box 与 Xray 在社区内形成了成熟的生态,支持多协议堆栈、插件式扩展,以及对新协议的快速适配。通过这个底座,可以把 Shadowsocks、V2Ray、Xray、Trojan 等协议混合在同一管道中,并对出站流量做集中化的控制。这样一来,新增节点只需要对接底座的路由接口,而不必重复改写客户端逻辑。From what I found in the changelog and community discussions, this architecture has been repeatedly favored for its composability and clear upgrade path. 如何在边缘计算环境下部署可靠的边缘VPN:2026 年更新与实战要点
在实际布署里,底座的稳定性来自于两点:一是高效的内存/CPU资源调度,二是清晰的路由决策链。Realis/REALITY 这类节点靠近入口或出口放置时,能在高并发场景下分担主节点压力,降低单点崩溃风险。I dug into several setup guides and 比较文章,结论是底座越统一、协议栈越集中,维护成本越低,错误诊断也越直观。稳定性和速度的提升来自底座的模块化组合,不是单个节点的性能堆叠。
不同协议的兼容性与易用性
- Shadowsocks / ShadowsocksR:易用性最高,配置简单,适合快速上手。对绕过薄弱的审查点有一定帮助,但在新型代理协议的容错性上略显不足。对初期搭建尤为友好。在底座上优先留出 Shadowsocks 的入口,方便后续扩展。
- V2Ray / Xray 核心协议:灵活度最高,支持多路由与多协议混合。需要对路由配置有清晰理解,但一旦熟悉,就能实现复杂的分流策略。选择 Xray 作为核心协议栈,能获得更好的性能与扩展性。
- Trojan / Trojan-Go:对 TLS 环境下的隐蔽性有帮助,抗封锁能力相对稳健。实现起来相对不算复杂,适合作为中层节点的替代方案。
- 其他协议(WS、QUIC、QUIC-WS 等)在现代浏览器环境下表现友好,但对部分网络设备的兼容性需要逐步验证。总体结论:在底座层,优先把 V2Ray/Xray 与 Shadowsocks 做并行支撑,Trojan 作为备用通道。
在 2026 年的实践中,V2Ray 与 Xray 的组合被广泛采用,因其对多协议的原生支持和扩展能力;Shadowsocks 作为入口协议,提供了极低的门槛入口。
如何实现动态路由与分流策略
动态路由不是简单的基于目的地的静态规则,而是要把流量特征、目标地区、时间段等信号映射到不同出口。下面给出一个可落地的思路,便于你在现有底座上实施。
- 路由分段:将入口流量分成两大簇,脆弱性较高的连接走低成本出口,核心业务走高带宽出口。为每个簇配置独立的出站策略,确保即使一条出口受限,另一条还能维持服务。
- 基于地理与目标端口的分流:对特定目标国家/地区的访问,优先走具备相对稳定性与速率的出口。这需要在底座的路由表中定义区域组与出口组的映射。
- 动态健康检查触发:定期监控出口健康状况,发现丢包率、延迟异常时自动切换到备选出口。实现方式不是盲踩“最快入口”,而是以可观测性为前提的自适应切换。
- 时序性路由策略:在高峰时段自动收窄某些出口的带宽配额,避免拥塞导致的连接失败。这一步需要在路由策略中引入限流参数,并与节点健康状态绑定。
- 中央日志与告警:对路由决策进行日志化,关键事件触发实时告警。这样你就能在遇到网络监管干扰时迅速定位到是哪条出口出现问题。
在实现层,建议把动态路由抽象成一个“路由表 + 出口组 + 健康状态”的三元结构。一个清晰的底座就能让后续增加新出口、切换新协议成为一种可重复的工程。通过这样的分层设计,系统就具备了对抗审查的韧性与自我修复的能力,而不是单点的速率堆叠。
参考上面的思路,你可以在 2026 年的实际部署中把 Sing-box / Xray 作为底座,配合 realis/REALITY 节点实现可观的稳定性与速度提升,并通过分段路由与健康驱动的动态分流来维持高可用性。这个社区的综合方案与多篇操作指引中反复出现的模式,正是你需要的组合蓝图。底座统一、出口健康驱动的分流,是你对抗网络审查的关键韧性点。
Step 4. 安全性验证:构建自我测试用例
在高压监管环境下,你需要用可重复、可回溯的测试来证明「自建梯子」在透明性与安全性之间取得的平衡。我的结论是:端到端延迟、泄露测试和 DNS 泄漏检测是核心;多路径验证与故障注入要简单可落地;证据管理则决定了你能否在需要时回溯与复核。 悟空加速器下载:2026 更新的实用指南与风险考量
1) 端到端延迟与泄露测试的直接方法
要知道你走的层级网络在真实世界的体验,先做端到端延迟测试。选择一个受信任的外部检测点,确保你跨越的每一层都在数据路径里,记录从本地发起到目标应答的耗时区间。对比不同节点的延迟波动,找出瓶颈所在。接着进行泄露测试,确保流量无意外走出你设定的隧道。最常见的问题是同时在 VPN、SSH 隧道和代理之间混用时出现的漂移现象。保持可重复性是关键,每次测试都用相同的起始条件和时间窗。
- 端到端延迟测试应覆盖:本地客户端到代理入口、代理入口到出口节点、出口节点返回到本地的全轮回。
- 泄露测试要覆盖 IP、DNS、WebRTC 三条通道,确保没有任一条在未授权路径上暴露。
参考点:在文档中 flag 出现的细节,如多层代理会不会带来额外跳数导致的延迟抖动。记录每次测试的时间戳与节点标识,方便回溯。
2) DNS 泄漏检测与多路径验证的组合
DNS 泄漏是隐性风险。你需要在每一个路径上做 DNS 解析的对照,确认系统解析仅在受控域名表内发生。可以使用三种方式交替验证:本地 DNS 解析、代理端的 DNS 解析、以及出口端对等端的域名解析日志比对。通过对比,能发现域名解析请求是否被错误地暴露到未加密的通道。
多路径验证的简单实现是将流量分流到不同出口(如主通道、备份通道、备用隧道),并对比同一请求在不同路径上的到达时间和路由指标。若三条路径出现显著偏差,说明其中某条路径的安全性或稳定性存疑,需要进一步的排错与作用域收缩。
- DNS 泄漏测试要在真实域名与短期测试域名上都做一轮,确保没有回退到本地解析。
- 三路路径的对比测试要在同一时间窗内执行,避免时间因素干扰。
记录每条路径的 DNS 结果与延迟对比,作为后续回溯的证据。 VPN知乎 2026 深度观察:在法规、隐私与可访问性之间的张力
3) 如何记录证据以便回溯
没有证据,测试就像不存在一样。你需要把测试的每一个步骤落地为可证明的日志。建议把以下要素固化成模板化记录:时间戳、测试点、所用工具版本、参与路径标识、测量指标(延迟、丢包、抖动、DNS 结果)、异常描述、解决方案与复盘结论。将测试结果以表格形式汇总,附上原始日志片段和网络抓包摘要,方便事后追溯与审计。
- 证据要具可重复性:同一脚本在相同条件下得到相同输出。
- 安全性证据要可追溯:记录改动日志、版本变更、配置快照和变更后的对比结果。
- 最后保留一个“最差-case”场景的复现路径,确保你能在真正的风险事件中快速定位原因。
I dug into changelogs and white papers to ensure these checks align with current practice. 相关工具版本和实现细节的变动会影响证据结构,因此要在每次改动后更新记录模板。此处的核心原则是清晰、可复现、可溯源。
Bottom line: 通过端到端延迟、DNS 泄漏与多路径验证的组合,建立自我测试用例库,形成可对外展示的合规证据。证据应覆盖三条路径的对比与异常处置的完整链路,以便在需要时快速回溯。**
相关实务指引可以参照公开的部署日志与版本说明来对齐测试脚本与日志字段。若你需要,我可以把上述要点整理成可执行的测试模板和日志表格。
Step 5. 运行与监控:从沙箱到生产
我们先把系统放到沙箱里演练一段时间,再逐步迁移到生产环境。生产态势要清晰:能看到异常就要能自动修复,日志要能追溯,更新要有节奏。你需要把监控当作产品的眼睛,而不是后续的补丁。下面分成三段落落地执行。 什么是挂梯子以及它在中国网络环境中的含义与边界
监控指标、日志保留周期与轮询频率
在沙箱阶段就确定一组可观测的核心指标。你应关注三类数据:可用性、性能和安全性。可用性用“连接成功率/小时”衡量,性能用“平均延迟/握手时间/重连时延”等指标,安全性关注“认证失败率”和“异常流量比率”。日志保留要有明确期限,避免堆积成数据狭窄的黑洞。常见做法是将日志分层存储:热数据保留 7–14 天,冷数据保留 90 天以上用于事后分析。轮询频率要与变动频度匹配。敏感路径的轮询可设置为每 1–5 分钟一次;对非关键路径,5–15 分钟足够。
在文档中把这些字段固定下来,确保所有节点对齐。你会把日志归集到一个中心系统,例如通过 Fluent Bit 或 Logstash 收集,再送到长期存储和一个可观测性仪表盘。监控要成为常态,而不是事后才写的配置。 如某次告警触发,你要能追溯到最近的重连事件、最近一次证书轮换以及最近一次节点切换。早期警报胜过事后修复。 (来源线索:SSH 隧道与代理服务器的日志治理思路在多篇技术指南中有类似做法,结合你自己的部署脚本更易落地。)
自动化重连与故障恢复
高可用的关键在于自动化的重连策略与快速故障恢复。实现思路:心跳检测 + 自愈代理链路。每个节点暴露一个健康端点,若 3 次心跳连续失败,自动触发以下动作序列:切换到备用节点、重新下发认证凭证、重置会话密钥。对 SSH 隧道来说,可以设置“端口代理失效后自动重建隧道”的脚本,结合私钥轮换机制,降低单点失效风险。对代理网络,使用细粒度的路由策略,确保被污染或被封锁的节点能在毫秒级别内被剔除。自动化是重建网络边界的第一道防线。 在生产迁移阶段,给每一个组件都配一个“应急回滚点”。若新版本引入异常,系统能在 2–3 分钟内回滚至最近的稳定版本,最坏情况下也尽量不影响现有流量。回滚点要明确且可触发。
定期回顾与更新节奏
合规性与安全性要求你建立“节奏表”。建议的节奏是:每月一次系统健康回顾、每季度一次配置审计、每次重大 changelog 更新后进行回归检查。你需要把变更记录到变更日志里,标注变更原因、影响范围、回滚策略和验证结果。若出现外部环境变化(监管加强、海量封锁策略更新等),要在 1–2 周内完成应对评估并落地。节奏感决定安全性可持续性。 在审阅中,你应该抽取三类证据:最近的告警记录、最近一次安全性验证的结果、以及最近一次配置变更的影响评估。把它们整理成简短的月度报告,供团队对照。常态化审阅胜过一次性加固。
总结 verdict:从沙箱到生产不是一次性动作,而是一条可追踪、可回滚的演化路径。你要有明确的监控粒度、可靠的自动化重连和清晰的更新节奏。把监控写进产品契约,把自愈写成运维习惯。
引用要点:在上述各段落中,核心做法已在公开的技术指南和实现文章中反复出现,如日志治理、自动重连、分阶段回滚等策略在多家代理与隧道工具的实战文档中得到强调。具体做法和工具的命名,请参考正文中的 inline 引用。
未来的分层代理路线图:从现状到可落地的行动
在2026年的分层代理与安全性验证中,真正的分镜不是“终点的完美方案”,而是一个可逐步落地的路线。我看到的趋势是,分层架构会逐步把信任边界从单点放大到多层校验,并通过可观测的元数据与可验证的路径来提升可审计性。你需要的不是一次性搭建,而是建立可重复的工作流与监控常态。从文档到实现的每个节点都要可被追溯,这才是长期稳定的基础。
在具体执行上,核心变化是“分层策略的透明化”和“安全性验证的自动化”。我研究的资料显示,越来越多的实现把密钥轮换、访问控制清单和日志一致性放在一个统一的语义域,减少了碎片化带来的风险。你可以先从最小可用代理链开始,逐步扩展到跨域场景。你需要的不是炫技,而是可持续的可观测性。
备选策略:
- 安排单月试点:将北京/上海两地的出口流量走分层代理,观察延迟与报错率的变化。Take ZoogVPN如果你在北京对外贸易,ExpressVPN如果你偏好 Western 信用卡支付的场景。
- 将密钥轮换与日志聚合作为第一优先级的定期任务。
- 设定可追溯的验收标准,确保每次变更都能溯源。
- 建立一个快速回滚路径,确保出现异常时能迅速回到上一版本。
What to try this week: 先把现有代理链的版本控制做成清单,标注每个节点的信任边界与日志字段。再把密钥轮换策略写成自动化作业,观察三天的指标变化。你准备好把这件事当成常态任务来推进吗?
Frequently asked questions
自建梯子是否比商业 VPN 更安全
自建梯子在安全设计上给了你更大控制权,但也意味着你要自行承担安全责任。通过分层代理和 SSH 隧道组合,可以把入口、跳板、出口分开管理,减少单点风险;但这也让你必须自己处理加密协商、密钥轮换、日志最小化等落地细节。多层结构的优势在于可定制的访问控制和审计能力;缺点是配置复杂度高,错误的默认配置可能暴露数据。要真正实现强安全,必须采用经过验证的加密协议、严格的最小权限原则,以及定期的凭据轮换与日志审计。在设计层面,自建梯子能实现与商业 VPN 相近的安全性,但前提是你具备相应的运维与安全知识。 持续更新与密钥轮换是关键。版本管理、证书失效策略、以及对核心组件的安全基线也不可忽视。
SSH 隧道和 VPN 的性能差异主要体现在什么地方
两者的性能差异集中在四个维度:延迟、吞吐、并发连接数以及加密开销。SSH 隧道通常作为跳板提供点对点的加密通道,单跳延迟可能高于经过专业优化的 VPN 通道。VPN 的聚合加速和多路复用能提升整体吞吐,但也增加了服务端的加密负荷。多层架构下,数据需要经过多次加密和解密,理论上会有额外的 CPU 开销和上下文切换。要优化,请优先选择低开销的加密算法、保留合适的 MTU、并在出口端使用硬件加速或高性能代理框架。实践要点是先在测试环境中对比单跳与多跳的延迟曲线,再据此调优跳板数量与链路带宽。 你需要可观的带宽和稳定的出口路径才能维持良好体验。
多层代理架构的日志会不会暴露隐私
日志策略决定隐私安全。理论上多层代理会记录若干元数据,如连接时间、源地址、目标域名等。若你使用自建方案,必须把日志最小化、实行分区存储、并对敏感字段进行脱敏处理。最小化日志的同时确保审计痕迹,可以在可控的环境中保留必要的访问记录用于排错。关键是清晰的日志保留策略和对外暴露面最小化。正确的做法是设定严格的日志保留期限、对日志进行分级存取控制,并定期清理敏感信息。 确认服务端与中继节点的日志策略一致,避免在某些环节留下可识别信息。
在中国境内自建梯子有什么额外注意事项
中国境内的网络监管环境对出入口点、加密通道、以及跨境数据传输有额外要求。你应确保出口节点合规、避免跨境数据违规传输、并关注出口用途的合规性。对实现方式而言,SSH 隧道与 VPN 的组合要避免常见的被拦截特征,更新最新的协议版本、证书和加密套件,避免使用易被屏蔽的端口。谨慎对待日志存储与运维访问,确保在岸上与离线环境都符合当地法规与服务条款。合规性永远优先,技术实现再灵活。 实操层面,建议提前了解目标地区对 VPN/代理的监管态度和相关法律风险。
如何验证出口 IP 的真实地区
要验证出口 IP 的地区,先确定出口节点的公网 IP,然后通过权威公开的地理定位服务进行比对。常用方式包括查询 WHOIS 和 GeoIP 数据库,结合多家服务商的定位结果做对比。注意定位可能因为 CDN、代理缓存或运营商策略而略有偏差。你应在不同时间段重复验证,以排除临时性路由波动。多源对比能提高定位可信度。 如果可能,使用出口节点的自有域名进行测试,以确保解析到的地理信息符合预期。保持记录,便于追踪变更。
如果服务端被封锁,如何快速切换出口
先建立冗余出口点。实现方式包括:备用代理通道、备用出口域名、以及快速切换脚本。你应当在沙箱环境中验证在断线后能否无缝切换,同时保留最近一次的成功出口信息。确定切换条件,设定超时与重试策略,避免长时间无出口。保持出口域名的可知性与 DNS 的健康状态。 在实际运营中,快速切换往往依赖于集中式的出口编排和健康检查机制。定期演练切换流程,确保在高压场景下也能稳住连接。
使用自建梯子会不会违反当地法律和服务条款
法律与服务条款因国家/地区而异。自建梯子本身并非非法,但若用于规避监管、侵犯版权、或进行未授权访问,风险会显著上升。你需要了解目标国家对代理、VPN、加密通道的具体规定,确认你的使用场景在法律框架内。与此同时,许多云服务、ISP、以及内容提供商对代理流量有明确的服务条款限制,违规可能导致账号封禁或法律追诉。合规性和道德边界始终优先。 对于企业环境,建议咨询法律合规团队,确保自建架构在授权范围内运行,并实施最小权限和日志审计策略。 务实地说,合规与透明是长期稳定使用的底线。

Persia Xanthos has been writing about consumer technology since 2018, with bylines covering Wireguard, privacy law, and VPN performance. Approaches each review by setting up the product the same way a typical reader would and recording every snag along the way.