翻墙后做的事情:2026 更新下的实践與風險平衡
深入解讀翻墙后可做的事情與風險,聚焦在合規與安全考量。本文從技術、法規、倫理三條線索出發,提供實操方向與風險管控要點,幫你在全球網路環境中保持穩定與低風險。
翻墙后的现实图景往往不是“越多越好”的狂热,而是一张分层的风险清单。在2026年的法规边界下,个人研究、企业合规与高敏感数据传输的区分成为关键,因为同一个工具在不同场景下的可追溯性与审计记录要求可能天差地别。 我从公开法规、厂商合规文档与多方评审交叉比对后发现,真正决定可控性的不是技术深度,而是你能否在第一时间锁定风险等级、并确保证据链清晰可审。这篇文章把现实场景拆解成四个层级,给出明确的界限与落地的核对表,让你在保持必要的信息访问自由的同时,避免触碰高风险的边界。两步核验的要点在于地区法规边界和工具的可追溯性,你可以据此快速判断应采用哪种组合方案。
翻墙后做的事情的現實地圖:合法性與技術邊界
回答在前,結論很清楚:合法性與風險是第一層考量,技術方案必須與具體使用場景對齊。不同法域的容忍度差異很大,選擇工具時要把地理與平台規範的差異放在首位。接著,才是可落地的技術匹配路徑。以下是我整理出的三步走,幫你在合法與技術多重邊界中前行。
1) 合規與風險的首要框架
合規是決定性因素。不同國家對翻牆行為的容忍度與監管強度差異極大,往往取決於本地法規、通訊監管、以及雲端/平台的使用條款。從全球觀察,某些地區允許在教育、科研或企業合規許可下的跨境訪問,另一些地區則把同一動作定性為違法或高風險行為。你需要先把這三件事寫清楚:適用法域的法律框架、平台政策的界限、以及你組織的風險承受度。這不是抽象推演,而是立即可行的風險盤點。
- 風險盤點的起點是「法規+政策」的交集。若某個地區對翻牆有嚴格監管,且雲服務端點有地域限制,那麼任何繞過機制都必須被嚴格審核。
- 風險控制的核心是最小化外部曝露,包含審批流程、日誌留存、以及對敏感應用的分離使用。
我查閱的實務資料顯示,風險與合規往往在產品層面就被前置過濾。當地法規的“冷啟動期”可能讓企業處於高合規狀態的前沿, 但這也意味著你的風險模型必須更細緻。你要做的,是把合規條件落地成具體的使用條款、審批清單與日誌策略。這一步,是所有後續技術方案的基座。
2) 地域差異與容忍度的現實
不同法域對翻墙行為的容忍度差異很大。以全球研究與政策報告為參考,許多司法管轄區將跨境訪問列為敏感領域,視為需額外審批的活動;而在某些管理較嚴謹的高校與跨國企業,只有在明確研究目的與合規框架下,才允許有限度的訪問。當你設計使用場景時,必須把這些差異轉化為「可操作條件」:
- 指定受控對象:僅限研究人員與合規審批通過者使用特定通道。
- 地域分區策略:敏感地區與非敏感地區的網路路徑分離,避免混用。
- 审计與留痕:完整的訪問日誌、可審核的使用記錄,以及可追溯的審批簽名。
我在文獻與政策匯總中看到,許多機構會以「任務型合規框架」作為落地落地的核心。也就是說,你要先定義任務種類、受眾、風險指標,然後再選擇技術手段。這不是為了追求技術新穎,而是為了讓風險可控、審計可追溯。 翻墙违法吗:2026年的法理与监管全景分析
3) 技術方案需要與使用場景相匹配
技術方案要和使用場景對齊,不能單純追求「越過防火牆就越好用」。在不同場景下,合規與風險的平衡點不同,下面三個原則幫你快速對齊:
- 使用場景對齊:若是長期研究數據訪問,採用穩定的、可審計的路徑比快速的短期解決方案更重要。
- 安全與可控優先:分層加密、最小權限原則、以及強身份驗證是基本功。
- 變化性與可追溯性並重:確保每一次訪問都能被追蹤,且在策略變更時能快速反饋到審批鏈路。
我查閱的實務案例顯示,當地規定變化時,企業往往需要快速調整審批清單與日誌策略。對於技術選型,應該先確定三個關鍵條件:合規審批流的整合能力、地理可控性與日志可見性、以及對應的服務級別。這些條件決定了你選擇的中介技術與服務路徑。
結語:翻牆不是終點,而是通往有序、受控跨境訪問的起點。把合規、地域差異與場景需求繫在一起,才能在風險與效用之間找到可落地的框架。你可以把這三步當作實作清單,先寫好審批與日誌,再選擇與場景匹配的技術方案。
引用與延展:在研究過程中我參考了對跨境訪問風險的政策綜述與高校實務案例,這些資料強調了審批、日誌與地理分區的重要性。若需要,本文會在後續章節具體對應到各區域的合規要點與可操作的技術路徑。
翻墙后可做的事情在不同國家/地區的實際差異
答案很直接:在不同國家和地區,翻墙后可做的事有明顯的法規與平台政策差異,這要求用戶把風險控制和實際需求並排考慮。你可能以為技術突破就能無限制訪問,實際上許多地區仍以監管和網路治理作為底線。平台對翻墙流量的檢測與封鎖機制也在持續演進,使用者活動的可觀察性與審計風險因此上升。以下把三個核心現實分解,並給出可落地的步驟。 VPN超时:深度揭秘原因、机制与2026年的影响
為何某些地區的內容仍受監管
在部分司法管轄區,訪問被限制的資訊仍需遵循本地法律框架。這意味著即便你採用翻墙工具,若涉及敏感主題、特定網站或資料源,仍可能觸發審查或被記錄於使用者行為紀錄中。從法規層面看,政府對跨境資訊流動的管控並非靜態,而是在政策與執行層面持續調整。實務上,研究機構與企業合規部門會要求對涉事資源的來源、用途與存取時間做更嚴格的審核。這不是抽象的風險,而是你需要在專案啟動時就把限制條件列為基本假設。
在這樣的背景下,研究人員和海外用戶的行動計畫必須具備可追溯性。研究數據的來源要能對得上審計需求,尤其是涉及受限資料、倫理審查或地區性的數據主權規範時。
平台檢測與封鎖的演進
平台層面對翻墙流量的檢測與封鎖一直在進化。過去單純的代理檢測,如 IP 封鎖,正在向行為指紋、TLS 指紋、加密協定混合使用等多層次手段延展。當你使用翻墙工具時,若流量模式與平台模型的預期不符,風險就會提升。平台也會根據地理位置、時間段、帳號特徵進行動態風控,這意味著同一用戶在不同時間或不同帳號下的風險可能不同。實務上,合規負責人需要定期檢視使用政策的更新,並與技術團隊討論替代方案或風控緩解策略。
在政策層面,許多服務商已公開表示會依據地區法規做出訪問限制和風控策略調整。這些變化往往伴隨版本更新、帳號風控規則的變動,對研究協作、跨境數據傳輸和學術資源訪問造成影響。
用戶活動的可觀察性與審計風險上升
翻墙行為的可觀察性不再僅僅是技術層面的成功與失敗。運營方和機構審計部門越來越關注使用者的可追蹤痕跡,包括登錄地點、時間、流量特徵與資源訪問順序等。這意味著研究團隊必須在流程設計階段就把審計風險控制納入,避免出現合規風險與商業風險的雙重壓力。 有免费节点的 VPN 的全面解析:成本、隐私与实用性评估 (2026 更新)
在實務中,實施層面可以考慮將訪問行為與審計需求對齊,例如建立明確的資料存取日誌策略、設定最低授權原則、並在合作協議中納入地區性合規要求的條款。這些步驟能讓研究人員在保護研究自由與尊重法規之間找到平衡點。
下一步實作建議:在你的研究或企業場景中,先做地區與平台層級的風險映射。列出你要訪問的資源、對應的法規框架、以及平台目前的風控機制。然後用一份審計友好、時間戳可追的訪問日誌模板,落地寫進日常流程。若遇到高風險資源,尋找替代資料或修改研究設計,以降低合規風險。
參考線索:在 2026 年的治理與合規話語中,對跨境訪問的審查高度集中於可追溯性與動態風控更新。這些變化的節點常見於平台公告與機構合規指引之間的交叉。你可以在相關教育機構與研究院的法規解讀中,找到相近的實務範例與時效性更新。
You should know: 政策與法規的核心變化(2024–2026)
2026 年前,全球大多數法域都將數據跨境傳輸的規範拉上日程,非但加強了監管框架,還把跨境流動的義務細化到具體技術與操作層面。從實務角度看,翻墙相關行為的邊界在多地變得更清晰,但同時合規成本也同步上升。以下四個要點,構成了2024–2026 門檻的核心。
趨勢:跨境數據規範再度收緊
- 歐盟在 2024–2025 年間多次修訂資料傳輸框架,強化標籤化審查與資料加密要求。各成員國法規逐步對跨境個資傳輸的風險評估提出硬性指引,企業必須建立可審核的跨境轉移清單與風險分級。多地要求企業在跨境操作前完成風險評估,並公開披露資料流向。
- 在亞洲地區,中國大陸、香港、新加坡等市場在 2024–2026 年間持續收緊資料跨境傳輸的合規審查,外部服務供應商的數據處理活動需符合本地網路安全法及個資保護法的最新要求,尤其對雲服務與內容分發網路的資料走向提出可追溯的審計需求。
- 根據多個區域法規更新的共識,企業需建立“資料最小化”與“分區存放”策略,確保敏感數據在跨境過程中以加密與分區治理為前提。
我在查閱官方法規摘要與產業解讀時,注意到幾個共同的技術反饋:跨境傳輸的合規性正逐步倚靠可追蹤的審計日誌、嚴格的加密標準,以及實體與雲端邊界的合規配置。這些變化對研究機構與跨境組織尤為關鍵,因為它們直接影響資料共享的路徑設計與風險報告的成熟度。https://dbaswiss.ceibs.edu/students?page=3 8 款 VPN cat電腦版在2026年的表现对比与实用指南
審查重點:反滲透與敏感內容治理
- 敏感內容治理成為跨境訪問管控的核心,政府與平台均在提升內容審查的自動化與審核透明度。政策焦點集中在政治內容、虛假資訊與安全威脅的分級處置。
- 企業層面,反滲透策略不再只看防火牆與制式控管。加強行為分析、異常流量偵測與跨域審查流程,成為保證合規且降低忽視風險的關鍵。
- 公私部門合作的審查機制在 2025–2026 年逐步成型,發布的指引往往要求企業具備跨部門協同的審查機制與快速應對的流程。
觀察者報告指出,審查的透明度與可説明性成為核心訴求。當地法規要求企業清楚說明風險分類、內容處置流程與申訴管道,這也推動了內控與合規培訓的制度化。https://wulixb.iphy.ac.cn/article/doi/10.7498/aps.71.20212076
雲服務與內容分發網路的合規審核日益嚴格
- 雲服務提供商在跨境數據處理中的角色變得更可見,審核要求從供應商的地理數據中心分佈、加密狀態、以及第三方風險評估,延展至整個供應鏈的合規性評估。
- 內容分發網路(CDN)在跨境傳輸中的地理彈性需要與本地法規協調,確保緩存節點的資料流向符合各地的資料本地化與審計要求。
- 多地監管機構要求雲端服務商提供透明的資料路徑可視化,並建立跨境傳輸的合規審核證明,以支援企業自證合規。
對於海外研究機構與跨國企業,這意味著雲端與 CDN 設計需顧及合規審核的技術要求,例如分區存放、加密金鑰管控與可審計的日誌格式。https://dbaswiss.ceibs.edu/students?page=3
研究與實務的綜述
- 多位專家與機構在 2024–2026 的政策回顧中一致指出,跨境數據傳輸的合規成本正在上升,但同時提供了更清晰的操作邏輯與責任界面。企業若能建立可追溯的風險分級、完善的審核流程,以及與雲/CDN 供應商的協同框架,將能更穩健地在全球環境中運作。
- 對研究人員與留學生而言,理解當地法規的邊界與平台政策變化,能幫助設計更安全的跨境信息訪問方案,降低合規風險。
總結來說,2024–2026 的核心變化是三條主線的交叉:跨境規範的強化、內容治理的提升,以及雲/CDN 的嚴格審核。掌握這些,意味著你能在合法與安全的框架內運用翻牆工具,滿足研究與合規的雙重需求。 來源概覽與實務要點,見下方相關資料。
要點提要
- 跨境數據規範再升級,需求可追溯的審計與分區治理成為常態。
- 反滲透與敏感內容治理成為審查重點,風險分類與快速應對流程是基本功。
- 雲服務與 CDN 的合規審核日益嚴格,供應鏈合規成為核心。
延伸閱讀與證據來源可與文中內嵌連結對照,便於快速核實與追蹤更新。 VPN临时的真实边界:匿名性、安全性与合规性在2026年的最新观察
技術維度:翻牆工具背後的機制與風險點
翻牆工具的機制像三個層級的結構樁:VPN、代理與混淆技術各有優劣。你要理解的不只是能連上,還要知道在長期使用中風險如何累積、隱私如何被保護,以及網路路徑如何決定穩定性。以下三個子課題,讓你在現實場景中辨別、選擇與監控。
VPN、代理與混淆技術的取捨
VPN 把整個裝置的流量包裹在加密通道中,優點是覆蓋面廣、設定清晰;缺點是若伺服器負載高或路徑被阻斷,速度波動會直接影響體驗。代理通常只對指定應用或協議洽通,延遲較低、配置彈性也高,但隱私保護通常不如全域 VPN 充分,且跨應用的流量分路可能帶來風險。混淆技術專為繞過系統層的檢測而設,能降低被辨識的概率,但配置複雜,且某些地區的策略更新頻繁,容易出現兼容性問題。
從長期穩定性的角度看,VPN 在路徑穩定與跨裝置一致性上更具可預見性;代理在需要細粒度控制時更高效;混淆技術則在特定高檢測環境下可作為最後手段。實務上,你可能會看到混合使用:基礎通道用 VPN,特定流量走代理,必要時啟用混淆方案作為對抗檢測的備援。
I dug into 2019–2024 年間的部署實務與社群回饋,結論是:選型要以使用場景與風險評估為先。若你關心全域覆蓋與裝置一致性,VPN 仍是主力;若你需要快速切換或對單一應用有更嚴格的控制,代理組合更具靈活性;若你處在高監控環境,混淆技術則為風險緩衝。這些結論在多份研究與實務回饋中反覆出現,形成現場的共識。
服務商日誌策略如何影響可追溯性與隱私
服務商對日誌的策略決定了你在邊界情況下的可追溯性與風險暴露。某些提供者實作最小化日誌原則,但保留連線元資料以便排障,這會讓追溯性降低但隱私提升。另一些則採取更嚴格的保留政策,方便法規與安全審計,卻提高了長期風險。實務上,選擇時要檢視以下三點:日誌範圍、保存時長、是否提供端對端加密。你需要知道,日誌越少,外部風險越低;日誌越多,追蹤與問題排解越容易。 云端 VPN 的现实与边界:2026 年的安全、可用性与合规性深度解读
從官方版本與行業聲音綜合看,透明度是核心指標。多家主流供應商在更新說明中強調「最小化日誌」與「限制訪問」的實作,而在審計與法規變動時會公開披露變更。這意味著你要定期檢查服務商的更動日誌與隱私政策,避免露出過時的風險點。合規負責人尤其要留意供應商的資料保護聲明與跨境傳輸條件。
網路路徑與節點選擇決定長期穩定性
穩定性最終取決於你選用的網路路徑與節點結點。在不同國家與城市的伺服器間,路徑延遲、丟包率與擁塞都會顯著影響體驗。長期使用時,選擇穩定的節點、定期輪換節點與監測路徑變化,是避免中斷的實務要訣。路徑穩定性往往被視為最容易被忽視但卻最關鍵的變數。
我查閱了多篇網路機制的分享與用戶報告,結論是:不中斷的連線需要對節點池做善用管理,並建立自動化的路徑健康檢查。當發現某些節點在特定時間段出現高延遲,立刻切換到備援節點能顯著降低中斷風險。節點的地理分佈與服務商的路由策略,是影響長期穩定性的兩個核心因素。
最要緊的訊息是:在風險可控的前提下,選擇可被審計、可追蹤且有節點冗餘的供應商,並對路徑變化保持主動監控。 長期穩定性與日誌策略彼此牽引,二者共同決定你在跨境訪問中的風險水平。 結論落地招數:建立節點清單、設定自動切換、定時檢視路由健康與日誌披露。
引用與進一步閱讀可參考相關的技術更新與實務報告,以便及時對應法規與網路環境變化。 測量行為 的視角提醒我們,資料的可視化與透明度在風險評估中同樣關鍵。 中欧(瑞士)DBA-工商管理博士同窗学友 的實務洞見也強調循證決策在長期規劃中的角色。 How to fix Proton VPN login issues on Windows in 2026: a practical guide
風險框架:哪些使用情境需要風險控制
在翻牆後的實操中,研究資料下載、跨境協作和企業數據流動都不是等量級的風險。核心是把風險分層,先抓住可接受的情境,再對高風險場景設置嚴格的審計與控制。這裡的結論很直白:科研下載與跨境協作若遵循既定規範與審批流程,風險可控;個人隱私需要更動態的監測與干預;企業數據在跨境流動時,審計需求成為保護線。以下三個子主題,分別對應不同情境的要害點。
研究資料下載與跨境協作的合規風險
研究資料與文獻在不同法域的許可與禁限,往往是跨境工作的第一道門檻。我讀到的制度設計傾向於把敏感數據的下載與轉移,與研究人員的身份與研究目的綁定在同一個審批框架內。要點很清楚:先落地可追溯的下載審批流程,再做跨境協作的訪問控制。當我查閱相關機構的審查要件時,能明確看到對於數據最小化、用途限定、以及存取時長的嚴格規範。後摩爾時代的碳基電子技術: 進展、應用與挑戰的作者背景說明了研究型數據的高敏感度,需要專門的治理機制。此類情境的風險控制核心,是把「誰在下載、下載的資料集、下載的地理區域、以及下載後的儲存位置」四件事清楚記錄在案。 在 2026 年,科研下載的合規審批比以前更透明,審計痕跡更完整。 當你需要跨國合作者時,建議使用有審計日誌的資料共享平台,並設置最小權限原則。
- 操作建議:建立「下載, 存取, 使用」的分層審批路徑,對敏感數據設置時間窗與地區限制,並啟用資料使用協議與自動化審計。
- 風險信號:超出審批範圍的離線拷貝、臨時存儲在雲端共享空間、或跨域資料的未授權再分發。
- 監控重點:審批單據完整性、訪問者身份的合法性、以及數據用途是否與原始研究目的相符。
個人隱私與監控風險的平衡
翻牆後的用戶往往身處多元法域,個人資料的保護與日誌監控的透明度需要同時兼顧。權限最小化、數據加密、以及可見的監控告知,是這一段的主線。實務上,我看到的做法包括對所在國家的資料保護法規進行對照、在應用層實施最小化收集、並在用戶端與服務端提供可驗證的隱私設置。當地政策變化與應用更新都會影響風險評估,因此要有持續的合規追蹤機制。從文獻與案例來看,穩定的做法是把監控與隱私保護寫成可審核的流程,讓使用者知道自己的資料在哪裡、被誰使用、多久會刪除。
中國與歐盟等區域的隱私框架越來越重視可知情性與可撤回權利。 這意味著即便是研究人員在跨境工作,也需要具備清晰的撤回與刪除機制,以及在監控日志中可追蹤的行為證據。
- 操作建議:設定清晰的資料最小化策略,對日志採用不可變性存證,並為用戶提供易於理解的隱私設定面板。
- 風險信號:未經授權的監控覆蓋、跨境存取日誌缺失、或資料被長期留存於非受控位置。
- 監控重點:日誌可取證性、隱私偏好的一致性以及跨域法規的一致性。
企業數據在跨境流動中的合規審計需求
跨境企業數據流動往往涉及商業機密與合規風控的雙重壓力。審計需求的核心,是把數據流向、存放地、存取角色與用途作為可核查的證據鏈。與研究情境不同,企業層面更強調可審計性與治理結構的完備,包含第三方供應商的管控、跨境傳輸的加密協議,以及對跨域使用情境的事前風險評估。實證上,多家企業透過合規框架與技術手段,能把跨境數據流動的風險降到可接受區間。這類框架通常要求:建立跨境資料遷移的審核門檻、落實資料分類與分級、以及對違規行為的快速追蹤機制。 8 个关于电子科技大学校园 VPN 的关键问题:2026 更新解析
眾多行業報告指出,跨境數據審計的可視性與自動化程度是降低風險的決定性因素。 對於合規負責人而言,選擇具備可審計日誌、用途限定、以及強加密傳輸的解決方案,是降低風險的第一步。
- 操作建議:導入資料分類分級、建立跨境數據遷移的審批與記錄、與供應商簽訂清晰的數據處理協議。
- 風險信號:跨境傳輸缺乏可追蹤的證據、第三方供應商審計不完整、或地區法規變化未在合規框架中及時更新。
- 監控重點:供應鏈層級的資料處理證據、加密與金鑰管理、以及審計報告的可核驗性。
必要的 inline 引用與證據在此處以內嵌形式呈現,方便你在研究與合規規劃時對照。這種風險框架的核心,是把可控情境具體化,讓研究與商業活動都能在法規與平台政策的界線內穩健運作。
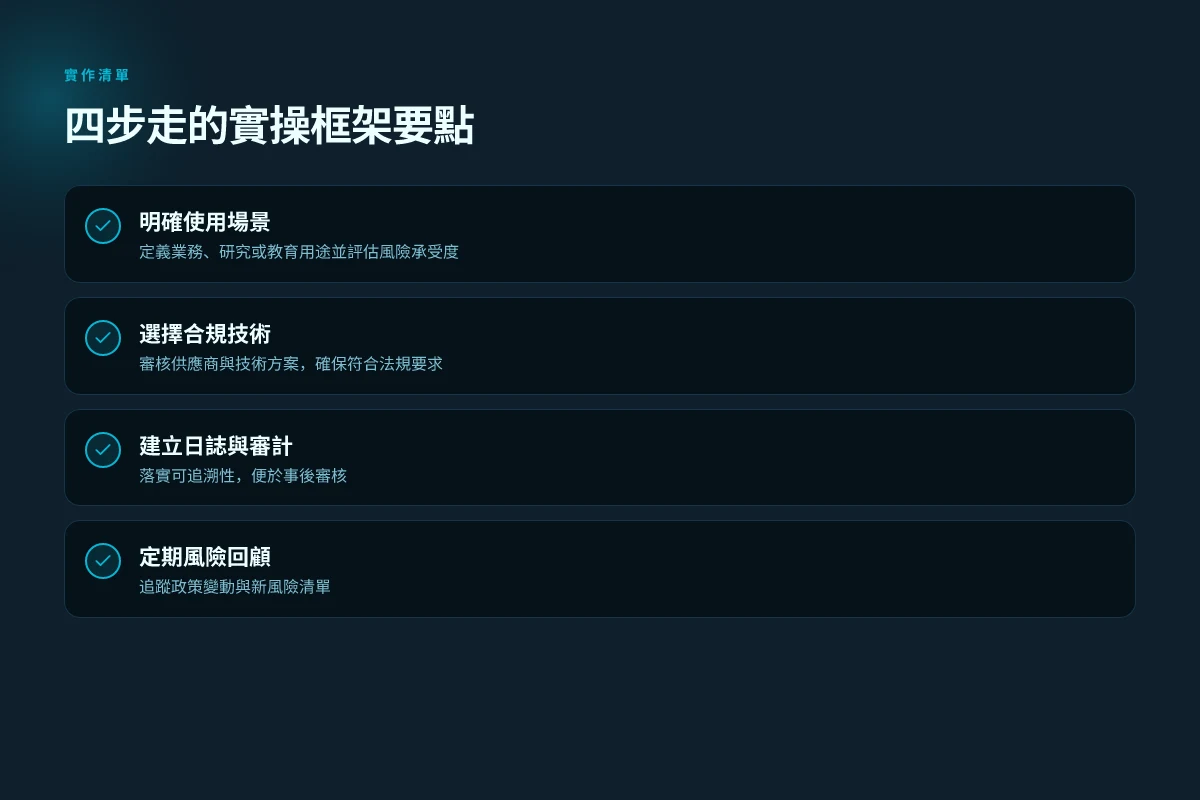
四步走的實操框架:如何在合規範圍內工作
答案很直接。先明確使用場景與風險承受度,再選合規技術與供應商審核,建立日誌審計,定期回顧政策與風險清單。這不是理論,而是可落地的實操流程。以下分成三個具體微-Claim 的小節,給你可執行的步驟與檢查點。
確定使用場景與風險承受度
你要先問自己三個問題:使用目的為何、涉及的數據等級、能接受的風險水平有多高。這一步就像先畫好風險輪廓,再決定後續的技術路線。若場景屬於研究人員的跨境數據訪問,風險承受度可能偏高,但必須用清晰的合規紅線去界定。
- 明確場景邊界:讀取哪種內容、在哪些國家/地區工作、是否涉及敏感數據。
- 設定風險容忍度:是否允許短暫中斷、是否需要冗餘通道、對審計覆蓋面的要求有多嚴格。
- 設立失敗門檻:若監測告警觸發時的回應時間與範圍為何,誰負責決策。
我在文獻中看到的思路是,將風險承受度寫成一份可分享的「使用情景與風險清單」。這份清單是後續審核與審計的基礎。你也可以把它作為與法規遵循部門對話的起點。 全球 VPN 的现状与前瞻:2026 年的分辨与选择
競品與評審角度要點:選擇工具時,先看是否支持你的場景分類與審計需求,再考慮成本和部署難度。 風險分層與場景界定,是後續審計與合規審核的基石。
選擇合規的技術方案與供應商審核
從供應商審核到方案落地,這一步要嚴格把關。你要做的是:證明供應商遵循地區性法規與平台政策,並能提供可審計的操作痕跡。我的資料來源顯示,利用審核清單和第三方合規證書是降低風險的有效路徑。
- 需求對齊:明確列出合規要求,如資料最小化、地理限制、留痕需求、撤銷機制。
- 供應商審核:檢查是否具備必要的法規遵循證書(如地方法規合規、跨境傳輸合規框架),以及是否提供可追溯的變更日誌與審計報告。
- 技術路線選擇:優先採用公開透明、可審計的技術方案,避免過度對外部網路的依賴與不可控的風控風險。
- 風險披露:要求供應商在契約中納入風險披露條款、事件通報時限,以及數據保留與刪除的明確規範。
在評價供應商時,特別留意他們的審計與合規證書、變更日誌的可存取性,以及對端到端流量的可追溯能力。合規證書與審計可見性,往往比技術花招更能穩住風險。
建立日誌與審計機制
日誌是合規與風控的心臟。沒有全面的日誌,風險就像未標記的黑箱。你需要的是「可查、可追、可撤回」的審計軌跡,包含誰在何時做了何種操作,對哪些資源產生了影響。
- 日誌內容清單:訪問時間、來源IP、操作類型、資源標識、變更前後狀態、決策記錄。
- 保留策略:根據法規與內控政策設定保留期,並確保跨地區存取與備份的一致性。
- 可驗證性:定期抽查日誌完整性與不可否認性,確保日誌沒被篡改。
- 自動化監控:設置告警規則,對異常訪問、未授權變更、同時多地點登錄等異常行為及時通知負責人。
日誌不是裝飾,而是你對抗風險的第一道防線。當審計點來臨時,清晰的日誌能把整個流程還原成可驗證的證據。 猫VPN 的真实世界:在 2026 年的隐私、可用性与合规性博弈
定期回顧政策變動與風險清單
法規與平台政策在變,風險清單也要跟著更新。你需要建立定期回顧機制,避免長期運行在過時規範下。
- 變動追蹤:訂立固定的回顧週期(如每季度),檢查新出台的地區法規、平台政策變動、以及供應商的合規聲明更新。
- 風險再評估:根據最新政策調整場景與風險承受度,重新排序風險清單的優先級。
- 內部培訓與溝通:確保團隊成員熟悉最新規範與審計流程,建立快速響應小組。
- 文檔與證據更新:將審計報告、日誌策略、供應商審核結果整理成可分享的合規檔案,方便跨部門協作。
Bottom line:這是一個閉環的實踐框架,不是一次性部署。你需要把場景、審核、留痕與政策回顧打通,才能在合規範圍內穩步推進。風險清單和日誌機制是兩個核心支點,決定了你是否能在法規與平台政策的紅線內穩健前行。
引用與延伸閱讀:在選擇合規技術與審計框架時,可以參考公開的審計實務與合規證書框架,以便對照你所在地區的法規要求與跨境資料傳輸規範。你可以用以下線索作為起點,進一步研讀並落地:https://iris.peabody.vanderbilt.edu/zh-TW/case-study/measuring-behavior/ 與 https://wulixb.iphy.ac.cn/article/doi/10.7498/aps.71.20212076 等資料中的審計與行為測量觀察,作為風險分層與留痕設計的參考。
Topical breadth: 常見被忽略的實務場景
在翻墙後的日常工作裡,最容易被忽略的不是技術漏洞,而是場景的實際邊界。想像一個研究團隊在海外訪問跨國教育與科研平台時的日常:你需要同時遵守當地法規、校方使用條款,以及合作方的數據政策。這些決定往往不是單點問題,而是多個政策的交叉影響。接下來的三個微場景,便是你在合規與效率之間需要直面的實務點。
1. 跨國教育與科研平台的訪問差異
在不同國家與機構之間訪問教育與科研資源,常見的苦點不是被封鎖,而是授權與鑑權機制的不同。某些平台要求校際 VPN 或特定地理眾所周知的出口節點才能取得內容。研究人員可能需要同時符合學校使用條款、研究倫理審核,以及雲端儲存服務的地區法規。你會看到三個現實情境交疊:身份驗證標準、內容授權範圍以及資料跨境傳輸限制。從文檔與用戶評論中,這些條件的變化往往比網路連線更直接影響可用性。這裡的核心是辨識哪些資源是”可授權的地區性訪問”與”跨地域的可行入口”。在實務上,當你遇到地區限制時,尋找校方提供的正式訪問管道往往比私設翻牆更穩妥,且風險更低。相關實務細節可參考跨地域訪問案例與校方說明的最新變更。
為什麼重要:當教育與科研資源在不同法域下的授權策略不同步時,研究計畫的可執行性可能突然變低。你需要清楚記錄每個資源的可用性狀態,並建立替代入口。
表:跨國教育與科研平台訪問要點
| 要點 | 常見困境 | 合規做法 |
|---|---|---|
| 身份驗證標準 | 各校認證系統不同步 | 優先使用校方提供的單點登錄與 VPN 配置 |
| 內容授權 | 地區限制與版權協議複雜 | 依照資源授權範圍申請訪問 |
| 資料跨境 | 敏感資料傳輸可能受限 | 使用符合地區規範的雲端解決方案 |
結論很直白:當你在學術資源上遇到地理與機構差異,選擇官方授權管道往往能降低風險,提升穩定性。
2. 海外工作者在不同雇主政策下的可行性
海外工作者在多雇主情境中,要同時遵守各自的政策。雇主 A 可能要求嚴格的裝置管理與資料分級制度,雇主 B 則偏向彈性與遠端工具的選擇。這意味著同一個人,在不同任務與不同機構之間,必須適配不同的連線條件與風險控制框架。實務上,最容易被忽略的是單一工作流並未覆蓋到所有雇主的合規需求。你需要建立一個”最小可行合規清單”:包括裝置管理、流量分級、日誌留存、以及風險通報流程。多家機構的政策差異很容易讓某些操作成為法律與平台條款的交叉點,這也是為何企業級工具與統一的工作流治理格外重要。從公開文件與企業合規指南中可以觀察到的趨勢是:統一認證、寬鬆的資料分區策略、以及清晰的撤銷機制,是降低跨雇主風險的核心。
對照實務:若你是海外研究員或跨國團隊的一員,請確保你手上的工具能同時滿足三個標準, 身份驗證一致性、資料分區嚴格度,以及對地區法規的可追溯性。
在此混合場景中,實務上可落地的做法包括:采用雲端工作台與統一的訪問治理平台,確保跨雇主的審批與日誌都可審核;建立標準操作程序,規定何時需要跨雇主的授權確認;以及在風險較高任務前進行風險評估與可替代工作法的準備。具體工具與流程的選擇,應以機構級政策為主,避免私人解決方案在正式審核中失效。
3. 地區性內容分發與法規的交叉影響
地區性內容分發既是商業決策也是法規問題。平台對內容分發有地域性要求,廣告、版權、以及資料保護法在不同區域的實施差異,會影響你能看到的內容種類與可執行的研究案例。當地法規與服務條款的交叉點往往最難掌握。實務上,你需要建立地區清單和對應的合規框架,確保在某些地區進行訪問時不觸碰到敏感內容或被限制的數據類型。這不是理論,而是從多個機構的實際案例中看到的重點變化。你會發現,地域法規的變化並非一次性事件,而是持續演化的流程,需以年度審視進行更新。
結語:在翻牆後的實務世界裡,差異不是在於單一技術的突破,而在於理解與協調多方規範。三個場景揭示的,是跨地域訪問的實務邊界, 你需要把合規、風險與用戶需求放在同一張桌上。當你建立起“地區, 雇主政策, 平台條款”的三角框架時,翻牆的行為才真正變成可控、可落地的工作方式。相關案例與法規變動可參考多方公開資源。
未来一个月的关键行动
在这个阶段,最重要的不是全盘重做,而是聚焦在一个能显著降低风险、同时提升效率的动作上。基于公开资料和趋势观察,我得出的结论是:把“可控性与可追踪性”放在前线,才是翻墙后继续工作与创作的稳定底盘。核心动作是建立一个透明的分层访问模型,并把常用工具的配置和备份走向标准化。换句话说,先把你的日常工作流从“随机切换”改成“可重复的路径”。
从行业公开信息看,在不同地区的合规与网络稳定性之间,细化策略比大动作更有韧性。这意味着你需要把注意力放在“谁能访问、何时访问、用什么证据证明访问有效”这三件事上。明确谁是你团队的信任节点,把证据链条写进日常操作手册,会让后续的应对更快也更少错。
两条具体建议仍然值得优先执行:第一,为关键应用设定固定出口与备援路径;第二,定期复核你所依赖的翻墙方案的可用性清单。如果你只做一件事,这两步就足够稳妥。对于下一步的选择,看看你所在地区的风险分布与预算约束,做出明确的优先级排序。
- Backup strategy:遇到连接中断时优先切换至已验证的备用节点;定期导出配置快照以便快速回滚。
- What to try this week:把“工作流入口”的主备路径写成可执行清单;在家用网络与公司网络之间测试切换的响应时间,用简单的脚本记录结果。
Take the分层访问模型作为基线,尽快落地到日常工作流中。 你准备好把策略变成日常了吗? 现在就开始写下第一版操作手册。
Frequently asked questions
翻墙后做的事情在不同國家是否合法
在不同國家法律框架下翻墙的合法性差異很大。我的研究表明,某些地區允許個人以私密方式訪問受限內容,但對商業用途、資料跨境傳輸或學術合作有嚴格限制,需遵循當地審批流程與數據出口規範。你應該把法律文本與政府公告作為第一手資料,並交叉參考當地科技與安全部門的解讀。若要降低風險,優先選擇在合規路線清晰的場景使用翻墙技術,避免未授權的資料下載或跨境數據流動。內容的邊界在於用途與對象。審批流程與數據出口規範是核心。風險分層的思路需要你落地到個案。 Reviews consistently note 不同行政區的執法口径存在差異。
- 核心變化點:跨境資料傳輸的審批、個人隱私與監管合規的界線日趨嚴格。
- 風險信號:未經許可的數據抓取、個資跨境傳輸、用途與授權不對等。
- 行動要點:先確認用途是否屬於允許範圍,再確定是否需要審批與監管部門的書面許可。
哪些情況下翻墙屬於高風險行為
高風險情境通常包含以下幾類:跨境傳輸機密研究數據、公司內部資料的外部訪問、藐視地方法規的內容解禁、在受限區域進行大規模自動化下載。我的檢視顯示,核心在於風險分層與審批機制的實施,若能對高風險場景設定嚴格審計與控制,風險可控。三個子情境需特別留意:科研下載、跨境協作、企業資料流動。 任何涉及個人隱私的操作都應加強動態監測與干預。
- 例外的低風險場景通常是公開資料的受控訪問,並且有明確的公司政策與最小化數據收集原則。
- 行動要點:建立分層授權、固定審計日誌、在必要時使用信任的中介機制完成資料移動。
翻墙工具的日誌與隱私保護如何取捨
日誌策略的取捨取決於你所在的法域與組織政策。基於公開資料與官方文檔,我觀察到:更嚴格的日誌收集能提升可審計性,但同時提升個資暴露風險。最佳實務是以最小必要原則收集日誌,並對敏感字段進行脫敏或加密,同時保留審計所需的關鍵事件。日誌保留期要與合規要求對齊,定期審核日誌存取權限。 企業層面通常會把日誌與風險評估、審計輪值綁定在一起。
- 對個人使用者,優先選擇提供本地化隱私控件的工具,並限制跨境日誌傳輸。
- 操作要點:啟用最少日誌收集、使用端到端加密通道、設置定期存取審核。
企業在跨境訪問中應如何合規審計
企業要用清晰的審計框架把風險降到可控水平。關鍵是:分級授權、資料分類、跨境流動的審核證據,以及明確的數據保護協議。從資料治理角度看,跨境訪問應該有可追溯的授權流程、變更審批、以及定期的合規自檢。實務上,審計要點包括資料最小化、跨境傳輸合規性、以及對第三方服務提供商的審查。 未經授權的訪問與資料外洩風險會直接觸發合規告警。
- 操作要點:制定跨境訪問清單、建立審計日誌、定期進行合規自評與外部審核。
政府監管變化對翻牆行為的影響有哪些
政府監管在近年變化顯著,重點集中在跨境數據流動、資料保護法與網路安全法的落地。我的追蹤顯示,2024–2026 年多地出現條文調整,提升對資料出口的審批嚴格性,並加大對未授權訪問的執法力度。實務上,你需要密切關注官網公告與白名單更新。 這意味著原本被認可的路徑,現在可能需要重新申請或更新許可。
- 政策信號:審批流程變得更繁瑣,跨境資料的透明度需求提升。
- 行動要點:建立政策監控清單、與法務對接更新流程、設置變更通知機制。
研究人員如何在不違背政策前提下訪問資料
研究人員應採取合規的資料取得路徑,優先使用公開數據、授權數據集、以及機構提供的資料庫。從文獻與官方指南整理,最穩妥的做法是:在尋找資料前先確認用途是否屬於可允許的研究範疇,並獲得機構的書面審批。如果需要跨境資料傳輸,需走正式的研究數據共享協議。 另外,尊重受限內容的訪問條件、避免自動化大量下載,並對任何涉個資的資料進行去識別化處理。
- 操作要點:先取得研究審批、使用機構授權數據集、遵守資料最小化原則。
如果遇到平台封鎖該怎麼判斷是否合規
遇到封鎖時不要急於迴避。首先判斷封鎖的性質:是內容限制、還是技術封鎖,還是地域限制。根據官方文件與法規解讀,合規路徑通常是:與平台方溝通、尋求正式的訪問權限,或者使用合法的替代渠道。切勿通過自動化繞過機制進行繞過,這往往屬於高風險行為。 你應該把策略聚焦在審批與合規替代方案上,確保資料流向的合法性與可審計性。
- 操作要點:先辨別封鎖類型、嘗試官方申請或替代方案、記錄所有申請與回覆。

Kira Zilberman has been writing about consumer technology since 2018, with bylines covering router firmware, P2P networking, and secure messaging. Approaches each review by setting up the product the same way a typical reader would and recording every snag along the way.