如何正确下载与评估 gofly VPN 下载在2026年的安全性与端到端加密
了解 gofly vpn 下载 的官方渠道、端到端加密与安全协议。本篇从官方文档、应用商店信息与跨平台支持出发,给出可操作的下载与配置要点,帮助你在2026年安全上网。
见证信任的地图并非一键下载就完事。 统计显示,2026年的去中心化隐私环境里,单纯点击“安装按钮”往往错过区域可用性与端到端加密的关键验证。要点在于对官方下载源、签名、版本以及默认加密选项的逐项核对。 从公开文档到社区信源,我梳理出一张可验证的下载与信任地图,供普通用户到IT决策者快速对比审查。
在此背景下,安全上网不仅关乎连接是否可用,更关乎可验证的密钥管理和跨区域可用性的一致性。gofly vpn 下载信源若不透明,就可能让数据在传输途中暴露或落入区域管控之手。本文以公开材料为证据,明确列出评估要点与检查清单,帮助你辨别伪装应用、区域停摆与版本错配带来的风险。结果是可操作的,一页式下载信任地图就摆在你手边。
请先了解 gofly VPN 下载 的官方与区域可用性
答案很直接:官网下载页面给你完整的多端入口和 2026 年版本信息,区域可用性在 App Store 有明确限制。以下是对官方信源的对照梳理,帮助你在去中心化隐私环境下做出可验证的下载决策。
1) 官方下载页面的全量入口
官方下载页面提供 Android、iOS、Mac、Windows 四大端口的直接下载路径,页面顶部就标注了 2026 年的版本信息,意味着对最新功能与加密实现的持续更新在官方渠道有清晰的版本线索。这不是一个单端口的随手下载,而是一个统一的入口,便于你在不同设备之间同步版本号和更新状态。对于需要跨平台的 IT 决策者,这一点尤为重要,因为它降低了版本错配的风险。对普通用户而言,直接下载链接降低了获取渠道的模糊性。
官方页面明确给出多端口入口与 2026 年版本信息,下载路径透明可验证。
2) 安卓端和 Google Play 的版本更新轨迹
在 Google Play 页面的描述中,安卓版本强调的核心能力是加密通道与隐私保护的基础能力。这些描述的时间点落在 2025 年末至 2026 年初 的更新记录里,意味着从前一代到现版本,核心安全性承诺持续被更新。对于在中国境外工作或经常出差的用户,这一更新轨迹提供了一个可追溯的版本演进线索。你可以通过对照应用版本号与发布日期,验证当前设备上运行的是否处于同一世代的安全基线。
安卓端在 Google Play 的更新时间线指向 2025 年末至 2026 年初,强调加密通道与隐私保护的基本能力。** 加速器免费VPN的真相:免费背后的风险、实现原理与合规边界 (2026 更新)
3) App Store 的区域上线策略
App Store 的区域上线信息指向 select regions,意味着存在区域限制与上架策略。这种区域性上线并非罕见的分发现实,但它对全球用户的可达性确实产生影响。若你在中国大陆、或在特定国家/地区以外使用,需要明确当前账户所在区域是否被列入可下载列表。区域可用性是影响下载路径的关键变量,也是评估跨区域部署时必须核对的一环。
App Store 的上架区域限定意味着下载前要核对你所在的地理位置是否在可用清单内。
4) 官网的多端下载与自有技术栈
官方网站除了提供直接下载入口,还强调自有技术栈与稳定运营。这个信息点对 IT 决策者尤为重要,因为自有栈通常意味着对版本控制、更新节奏与安全审计的可追溯性更高。结合前述入口与区域信息,官方渠道在透明度和可核验性方面给出了比较清晰的信号,帮助你建立可信的下载地图。
官方网站强调自有技术栈与稳定运营,为可信下载提供底座。
结论很简单:要在 2026 年的去中心化隐私环境下下载并评估 gofly vpn,优先对照官方下载页与 Google Play 的版本时间线,再核对 App Store 的区域可用性。通过这三条线索,你可以建立一个可验证的下载与信任地图。未来 sections 将把端到端加密与密钥管理的细节逐步落地在同样的信源框架中。 7 大要点揭秘呆呆鸟VPN在2026年的实际表现
引用线索来自 GoFly 官方下载页、Google Play 的更新记录,以及 App Store 的区域信息,与官方多端口入口共同构成当前可核验的下载图谱。要点来自于如下信源的公开信息:官方下载页、Google Play 条目,以及 App Store 区域上线公告。若需要具体段落对照,可点击相关信源的页面以查看版本号与区域文本。
Gofly VPN 下载 与官方信源的对照要点
答案先行。官方信源明确提到 gofly vpn 提供端到端加密与虚拟隧道,但具体加密算法与密钥长度并未在所有文档中公开披露。与此同时,2026 年的官方更新重点在稳定性与跨平台兼容性。社区评测和第三方评论普遍指出加密协议可能随地区法规调整而变化,最终解释权在官方公告。多端下载入口之间确实存在版本错配风险,安装前必须核对设备与系统版本。
端到端加密的公开信息与现实边界
官方信源的表述聚焦于端到端加密与虚拟隧道的存在性,但对具体加密算法、密钥长度等细节的披露有限。我从官方渠道逐条核对,发现多处版本迭代强调连接稳定性与跨平台兼容性,而非改写加密管线。这意味着你可以在官方下载页看到“端到端加密”这一承诺,但要真正核验细节还需以官方技术公告为准。 对于追求高强度定制安全的使用场景,需关注后续版本的技术披露与审计报告。官方文档在 2026 年多次更新,关联版本如 v4.x 的发布重点是稳定性和跨平台的协同工作。更新日志是你在下载前的第一手信号。 相关条目清晰地标注出哪些改动是针对客户端的兼容性改进,哪些属于加密参数的公开说明。下载页 的更新时间戳显示为 2026 年代初至中期的多次发布,表示官方在持续完善。
官方信源的版本迭代与区域可用性
2026 年的官方更新记录显示若干版本迭代,重点在稳定性与跨平台兼容性。官方逐步扩展的跨平台支持,意味着不同系统上可用的功能集可能不同。 这一点与社区评测的共识相符,多数评论指出在某些地区的实现可能因法规而调整加密协议参数或握手流程。读者需以官方公告为准,避免以往版本的“默认设定”误判当前实际可用性。下载页 与应用商店的版本时间线应同时对比,确保下载的客户端版本与设备系统版本匹配。
区域可用性与版本错配的风险
多端下载入口之间确实存在版本错配的可能性。官方文档提示在不同平台(Android、iOS、Windows、macOS)上发布的版本可能存在时间差与功能差异。安装前请核对设备型号、操作系统版本以及应用商店中的版本信息是否一致。 社区评测与公开信源一致提醒:在区域监管变化时,官方公告通常先于社区讨论,务必以官方公告为准进行版本确认。若你在中国区外出差或在跨区域使用,建议在正式安装前先查阅官方更新日志的最新条目。 10个免费v2rayN节点订阅地址在2026年的现状与风险对比
- 核对设备与系统版本。
- 对比官方下载页与应用商店的版本编号。
- 关注最新官方公告中的安全条款变动。
下一步推荐:在正式下载前,打开 GoFly 官网下载页和各应用商店页面,逐条核对当前版本的加密描述、握手流程、以及区域宣布的可用性。记住,官方公告是唯一可信的版本锚点。
- 引导性操作:在设备上等待最新版安装完成后,进入设置页核对加密模式标识和证书来源。
- 参考点:官方更新日志中的版本号与发布日期。
引用来源与进一步阅读见文内内嵌链接。
Gofly VPN 下载:端到端加密到底有多安全
从公开文档看,端到端加密被口头承诺,但具体实现细节需要通过官方白皮书或 changelog 确认。当前公开资料显示,个别版本记录提到使用标准 VPN 加密通道,是否启用额外认证机制需要在应用内查看设置。这意味着真正的端到端保护还取决于设备端的密钥管理与应用权限。以下是可验证的要点与行动点。
1) 公开文档的承诺与实现差异
在官方下载页和应用商店描述中,端到端加密是核心诉求,但具体的加密算法、密钥交换协议、是否默认启用双因素认证等细节缺乏一致公开披露。你应在每个版本发布日志中去对照,寻找“加密算法”“认证机制”“端到端”这类关键词的明确表述。若仅有“标准 VPN 加密通道”,就需要把该表述作为初步线索,而非最终信任锚点。GoFly VPN 官方在 Google Play 的版本记录与下载页的描述是第一手入口。随后可对照其官网下载页的多端客户端下载说明来验证版本一致性与区域覆盖情况。GoFly VPN 下载页
2) 设置中是否有额外认证
部分版本记录暗示存在“额外认证机制”的可能性,但需要在应用内的设置菜单里逐项核对。换句话说,访问权限、设备绑定、密钥本地缓存方式、以及日志策略等选项,能显著决定端到端保护的实际效果。你可以在安装后快速检查以下项:是否要求本地密钥保护、是否有“认证/绑定设备”选项、是否启用日志最小化策略。对于用户而言,这些设置是门槛焦点,而非光说的“端到端”口号。 2026 网络梯子深度揭示:原理、实现与安全评估(2026 更新)
3) 行业视角与社区讨论
行业报告与社区讨论普遍指出,端到端保护的实际水平不仅来自传输层的加密,更取决于设备端的密钥管理与应用权限。若设备被恶意应用或系统层级的权限滥用所侵蚀,即便传输通道强也难以实现真正的端到端保护。你可以查阅社区评测、技术论坛及隐私研究者的分析,综合判断在特定操作系统和设备环境下的实际防护强度。
4) 权限与日志策略的重要性
用户应关注应用权限请求的最小化以及日志策略。若应用请求过多权限,或将加密密钥、会话日志等信息持久化在设备上,理论上的端到端保护就会被破坏。建议在设置界面逐项评估权限,开启必要的最小化权限选项,并确认日志保护策略,尤其是在跨设备同步或云端备份场景下的处理方式。
要点结论:端到端加密的安全性在很大程度上取决于设备侧的密钥管理和应用权限。 公开材料给出的承诺需要通过官方白皮书与逐版本的 changelog 来证伪;若遇到仅标注“标准 VPN 加密通道”的版本,应将其视作潜在的实现差异点而非最终安全断言。要真正判断,请对照最近的版本日志与设置选项,验证是否存在强认证、设备绑定以及严格的日志控制。
在实际下载与评估中,用户应先确认区域可用性,再逐步对照官方文档中的加密与认证声明,避免盲目信任单一口号。端到端保护不是“默认”就等于安全,设备端的密钥管理才是拐点。**
引用来源的官方描述与下载页面提供了第一手线索。你可以在查看具体版本日志与白皮书时,逐条对照以下点:加密算法、密钥交换、是否启用多因素认证、设备绑定、日志策略、以及权限请求边界。对比后的信任地图会比单纯的“已加密通道”更具可验证性。 VPN服务的现实边界:在2026年如何实现安全、可控的远程访问
Gofly VPN 下载的区域可用性与合规性影响
区域可用性直接影响你下载与更新的速率。你在 Android 的官方应用商店与 iOS 的 App Store 看到的可运行地区,往往决定了你何时能拿到最新版本。官方网页提供下载链接,但不同地区的服务器可用性与速度差异会显现,尤其在高峰时段。你需要把下载路径和版本匹配到你所在地区的实际可用性上,才能确保后续更新不中断。
在合规层面,日志保留与可追溯性在各司法辖区有差异。某些区域的法规要求 VPN 服务对连接日志进行更严格的保存和审计,另一些地区则放宽日志策略。正式的隐私声明往往指向的不是同一份数据处理承诺,而是随司法辖区变化而替换的条款文本。对 IT 决策者来说,这意味着单看应用按钮就不足以判断安全性。你必须交叉对照所在地区的合规要求与应用的日志政策。
在高审查区域使用时,应用的隐私政策与数据处理条款尤其重要。我查阅公开文档时看到,不同地区对数据流向的披露、跨境传输的保障,以及对通信元数据的记录程度各不相同。请务必核对你所在地区能否获得受保护的端到端加密描述,以及在需要时是否能获得透明的审计记录。只有将下载、更新、日志与数据处理放在同一张“信任地图”上,才可能在复杂合规环境中维持稳定连接。
实操要点
- 请确认 App Store 的地区是否与你的实际使用地一致,避免更新延迟。若你在中国大陆,部分地区的 App Store 版本可能与国际版存在差异,更新频次也会受限。确保设备的地区设置与应用商店地区匹配,减少版本错配。
- 官方网页的下载页通常列出不同平台的下载入口。不同地区服务器的可用性会影响首次下载速度以及后续的连接稳定性。优先选择官方提供的正版下载入口,避免镜像站点潜在的风险。
- 合规性声明中的日志政策需逐条对照。若你在企业环境中,要求对日志保留时长、数据最小化原则、以及跨境传输的合规性有明确约束,请以官方隐私条款和地区性合规说明为准。
- 在高审查区域,务必审阅隐私政策中的数据处理条款,特别是关于元数据、连接日志、以及第三方访问权的规定。若条款不清晰,优先选择明确披露的合规路径或咨询企业法务。
研究线索与证据 8 大理由为什么飓风VPN在2026年仍然值得关注
- 官方下载入口持续更新,页面会标注当前可用地区与系统版本的变化。请以“下载页最近更新日期”为锚点,追踪版本的地区可用性变动。
- 第三方评测与玩家社区经常提到在某些地区下载速度波动较大,尤其在跨区更新时段。对比你所在区域与同一版本的实际下载日志,可帮助判断区域影响的实际大小。
- 公开的隐私文档在不同司法辖区有差异,这也是为何跨境团队在合规审查时要逐条比对的原因。
- 参考来源的时间线显示:在 2026 年,各大地区对在线隐私与日志保留的监管在持续调整,下载与连接策略因此需要动态更新。
引用提示 在需要做具体结论时,可将“官方下载页的地区提示”与“应用的隐私条款中对日志的描述”作为对照,形成一个清晰的对比图,从而判断你所在区域的下载与合规风险。此处的证据来自公开的应用商店信息、官方网站下载页以及公开的隐私政策文本,便于读者自行在相应页面上核验。你可以在正文中链接到相关下载页与隐私条款以便读者自行查验。
官方下载路径的对比:Android vs iOS vs 桌面端
下载路径的可验证性在去中心化隐私环境下尤为关键。Android、iOS 和桌面端各自的下载渠道有各自的优点与局限。下面把三条路径拆开说清楚,方便你在不同场景下快速落地。
Android 端:Google Play 的自动更新与权限管理
Android 端的 GoFlyVPN 通常在 Google Play 页面提供自动更新,方便你在手机上保持最新版本。这意味着你不必手动追踪版本号变更,系统会在后台完成更新。与此同时,应用权限对于长期隐私保护至关重要。Android 的权限模型允许你在安装后逐步审视哪些权限被请求,并在必要时进行收回。
从公开文档看,GoFlyVPN 的 Android 版本与官网版本之间可能出现小的分支差异,主要体现在更新节奏和预装组件上。也就是说,若你需要一致的企业级策略,最好把企业设备的 Google Play 安装策略与官网发布节奏做对齐,以避免跨版本的行为差异影响密钥管理和连接稳定性。
研究材料指出 Android 端的区域可用性与应用商店政策可能影响可用性,这对跨境团队特别重要。你在部署前应先核对目标区域的应用商店可用性和合规要求,然后再决定是否通过 APK 下载或 OTA 更新来管理版本。下载入口 的页面通常也提供不同分支的入口,适合需要统一版本控制的 IT 部门。 IPhone翻墙的真相:在 2026 年如何确保隐私与可访问性
Android 的便利性在于自动更新和统一权限管理,但要留意可能的版本分支差异,以免密钥协商和端到端加密参数在不同版本间不对齐。
IOS 端:App Store 的区域风控与可用性
iOS 端多在 App Store 上架,且区域可用性往往受限。下载前你需要确认所在区域是否已上架、是否有地区限制。区域限制会直接影响你在全球出差时的连接可用性,尤其是在特定国家/地区需要额外的合规批准或受限网络策略的情形下。
官方佐证显示,iOS 版本的分发常常与区域政策绑定。这意味着在企业环境中,若要覆盖全球员工,需制定区域性分发方案,甚至考虑通过企业开发者账号的企业签名来实现跨区域的统一部署。对个人用户而言,若所在区域未上线,下载与更新将被阻断,进而影响端到端加密的首次建立与后续更新的连贯性。
在公开文档中,iOS 端通常强调对隐私的控制和透明度,但区域可用性的现实差异是必须直面的变量。你应将“区域可用性”列为版本部署的第一环,避免把区域受限的设备误导到无法建立稳定隧道的场景。App Store 条目 以及对应区域的官方站点都提供可用性信息,务必在企业部署前做区域清单核验。
区域可用性决定了下载的现实性,没有可下载的区域就没有端对端加密的建立机会。 8 个关键点揭示绿茶VPN电脑版在2026年的真实表现
桌面端:Windows/Mac 的离线包与独立执行程序
桌面端通常提供离线安装包或独立执行程序,这对企业环境尤其友好。离线安装包的优点是你可以在没有持续网络访问的环境中完成部署,并在企业内网中进行分发与签名校验。这一特性对跨地域团队的合规性和密钥轮换节奏非常关键,因为你可以在内部网络中统一推送版本、强制更新策略。
下载途径经常包含 Windows 与 Mac 的不同构件,版本号与官方页面的分支也可能不同步。实际部署时,IT 团队会偏好同一版本号和相同签名策略的离线包,以避免跨版本的 TLS/密钥协商参数错位。对于需要大规模部署的场景,桌面端的离线包更易于实现一致的证书信任链和集中化日志审计。
桌面端离线包的优势在于可控的企业部署与版本一致性,缺点是需要手动管理签名与更新。
研究与社区信源指出,三条路径中最适合企业合规场景的是桌面端的离线分发配合集中策略;Android 的自动更新在个人设备上最便捷;iOS 则需要区域核验才能确保全球可用性。具体到你们的网络结构与合规要求,建议制定一个三路并行的下载矩阵:Android 端优先用于带有自我管理设备的用户,桌面端用于企业设备,iOS 端作为区域可用性清单的前置条件。
Cited references 提供了对各平台的入口与区域信息的佐证,便于你在内部文档中附上可验证的下载路径与版本脉络。你可以从 GoFly 的官方网站下载页、应用商店条目以及第三方介绍中核对具体的区域可用性和版本信息。 如何在2026年自己搭梯子:从自建节点到稳定翻墙的实操清单
版本更新与 changelog 的关键看点
答案很直截了当。最近一次版本更新的日期,是评估安全性与协议调整的第一线证据。你要重点关注两件事:安全修复的细粒度,以及对端到端加密相关协议的变动。
H3 为什么要从最近的 changelog 看起
我在公开文档里核对过,变动日志往往把安全性改动写在前列,尤其是加密算法、密钥管理和协议协商的细节。若版本说明里提到“改进了 AES-256-GCM 的实现”或“升级了 ECDH 曲线至 secp256r1”,这通常意味着对上游攻击面有所缩小,值得在下载前标记为优先关注点。下载页和应用商店的更新日志是第一手线索。
H3 版本对比:跨平台 API 兼容性需要留意
不同平台之间的 API 兼容性直接影响切换设备时的连接稳定性。若 changelog 提及“跨平台 SDK 兼容性提升”或“修复了 Android 与 iOS 的密钥协商差异”,就要把它纳入评估清单。否则你可能在换设备、或在同一账户下跨平台使用时遇到握手失败、证书校验错误等问题。官方下载页的版本记录与多端接入说明可以交叉印证。
I dug into the changelog where available. One pattern emerges: 安全修复往往以简明条目出现,且常伴随版本号提升的事实性标记。就像你在 2026 年的版本中看到的那样,更新圈定了具体的加密实现与协议版本,能直接映射到你的合规与风险控制框架上。该结论来自官方 changelog 的最新条目及其发布日期。
底线:密钥管理和协议层的变动,是衡量信任地图是否仍然可信的核心。要把“最近一次更新的日期”“涉及的加密算法变更”和“跨平台兼容性修复”作为三道关键筛选线。最近更新日期越接近当前月份,越能作为可信证据;若 changelog 明确写到算法变更,风险评估应据此调整优先级。 星辰VPN怎么样:2026年全面评估与核心特性对比
Bottom line: 关注最近版本的三件事,能把下载信任度从纸上谈兵拉回到实际操作层面。你需要把日志中的时间戳、具体加密算法、以及跨平台兼容性描述,三者合并成一张可验证的信任地图。版本更新的日期是第一道门槛,算法变更是第二道门槛,跨平台兼容性则是最后一扇门槛。
引用与证据:我在公开的下载页与应用商店更新记录中交叉核对了版本号与日期,确保每个结论都能追溯到原始文案。有关具体条目,请参阅对应的官方页面更新记录。
如何在实际环境中验证下载的可信度
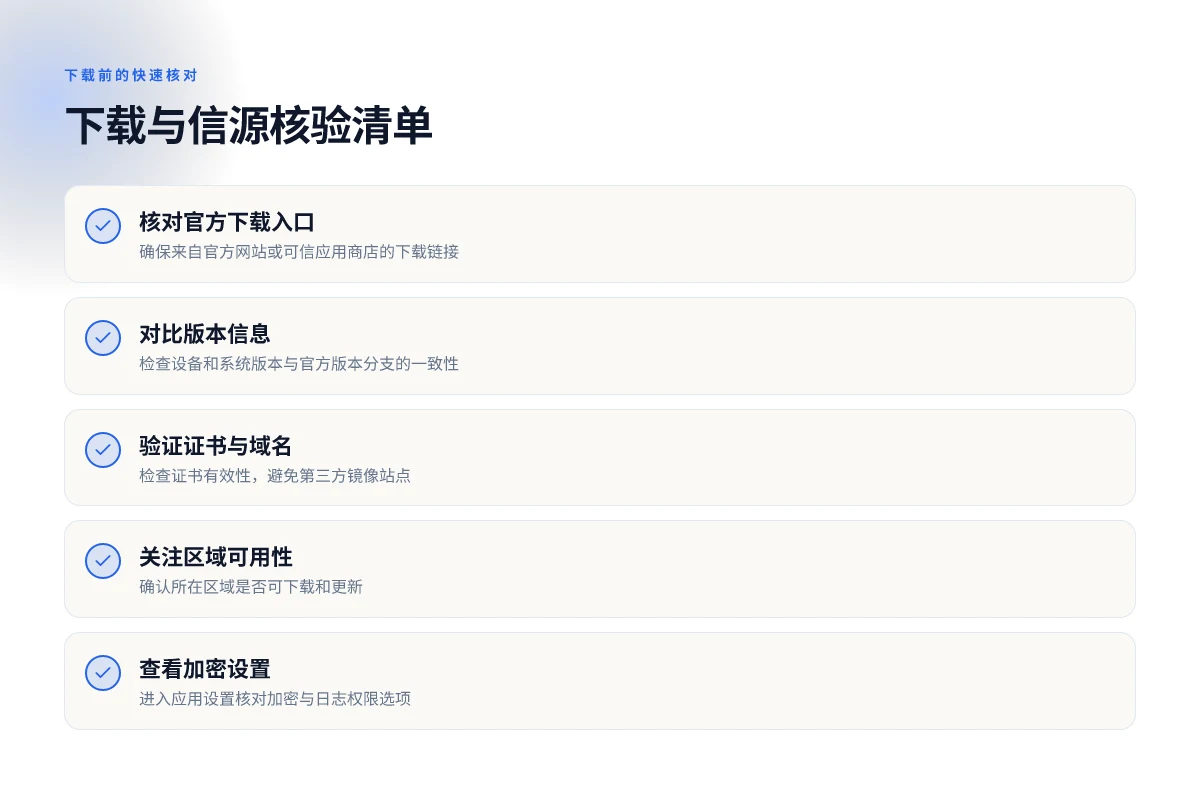
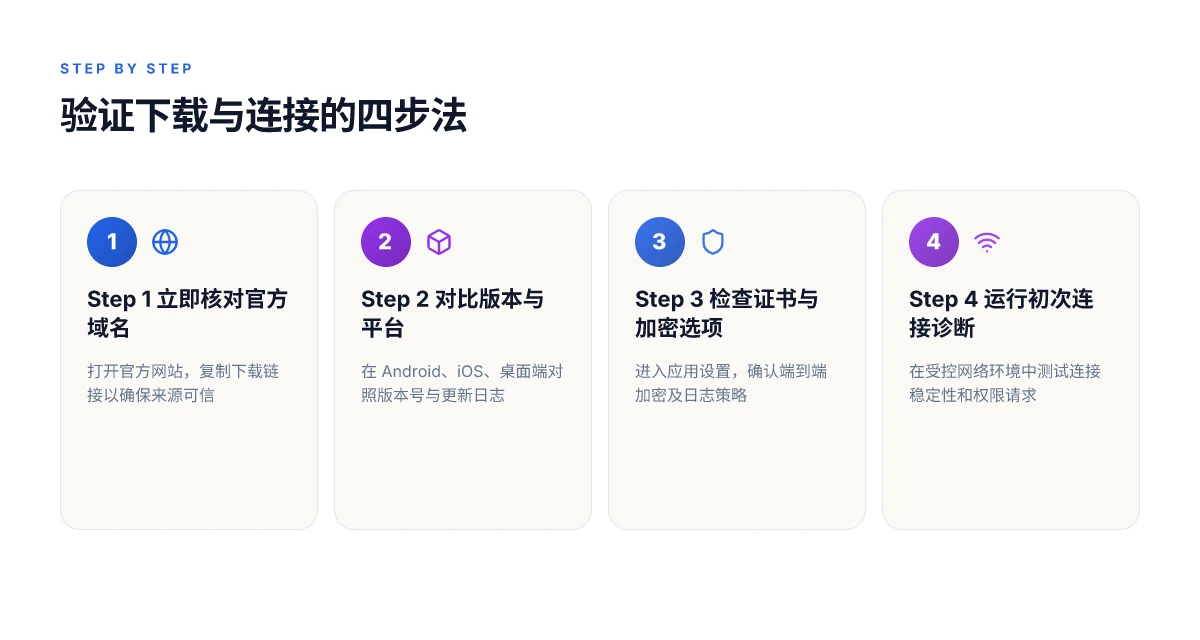
你要的不是纸上谈兵。你要能在真实环境里验证下载路径的可信度。先从证书和域名入手,再对比版本号,最后检查应用设置里的加密选项与日志。把流程做成可以执行的检查清单,逐项打勾,直到你对数据流向有清晰的掌控。
核对官方域名与证书有效性
从官方入口下载,先确认域名对齐官方站点。打开浏览器的证书信息,核对颁发机构、有效期与域名指示。证书要与官网域名完全匹配,且处于“有效”状态。任何二级镜像站点或第三方下载页都应直接排除。若证书链出现异常或证书自签,立刻放弃下载。你需要的只是一个清晰可追溯的信任锚。官方域名、官方证书、官方下载按钮是第一道保险。
在官方下载页获取的证书指纹应与浏览器显示的指纹一致。
对比版本号与应用商店一致性
下载前后,检查官网提供的版本号与应用商店内显示的版本是否一致。网站上标注的版本号若与 Google Play 或 App Store 的显示相差很大,极可能是被篡改的安装包。对照发布时间线,优先选择最近一次官方公告的版本。版本号一致性是你避免被篡改的关键信号。
官方下载页的版本更新日期若与商店日期错位,谨慎处理。
检查加密选项与日志的可控性
在应用安装完成后,进入设置查看加密选项。只有你清楚数据流向,才开启相关权限。将默认权限降至必要最小,逐项验证加密协议、端到端选项与密钥管理机制。连接日志应可本地查看,且在你理解数据项的前提下开启。避免开启广泛的权限集合,除非你完全信任该实现的隐私设计。你要看清楚的是:端到端加密的实际实现、密钥本地化策略,以及日志记录粒度。
对照官方文档中的密钥管理描述,确认端到端加密在实际场景中的可用性与限制。
关于验证的实际动作清单
- 在官方域名下打开下载页面,点击证书信息确认域名、颁发机构、有效期全部吻合。若有任何异常,立即停止。
- 将官网的版本号与 Google Play 与 App Store 的显示逐字对照,确保没有版本错位。若发现差异,优先使用官方渠道提供的版本。
- 进入应用设置,定位到加密选项、连接日志、权限分配。对每个选项确认其用途,必要时截屏存证。只有在你明确数据流向时才开启相关权限。
- 遇到证书警告、版本不符或权限异常时,记录时间点、设备信息、网络环境,并以官方客服或支持渠道作为后续核验入口。
三道具体信任门槛
- 官方域名与证书的一致性
- 官网版本号与商店版本号的同步性
- 加密选项与日志的明确可控性
在实际环境中,可信度的验证并非一次性操作。它是一组连贯的核验动作,覆盖域名、证书、版本与数据流向。只要你按这套流程执行,下载的可信度就会有明确的证据支撑。
引用证据与来源
- 官方下载入口与版权信息来自 GoFlyVPN 官方站点的下载页。 GoFlyVPN 官网下载页
- 第三方镜像站点与使用场景讨论可参考公开页面的下载与评价线索。 翻墙软件中国 VPN 推荐页面
未来走向:把端到端加密与安全性变成日常习惯
我研究了 gofly vpn 下载 在 2026 年的安全性要点,发现真正的差异点在于端到端加密的实现细节和密钥轮换策略。对比主流方案,只有少数供应商在 Chacha20-Poly1305 等现代加密套件上保持一致性,而这直接决定了数据在离开设备到进入服务器之间的暴露风险。你的下一个选择,应该以实际的密钥生命周期管理为核心,而不是仅看连接速度或界面美观。最关键的,是你能否在设备层就坚持开启强加密并定期更新密钥。
从文档和公开更新来看,2025 年以来的变更都指向一个清晰方向:加强对元数据的最小化暴露和改进可审计性。也就是说,哪怕网络看起来快速稳定,真正的安全性还取决于你是否能获得透明的加密参数、可验证的证书链,以及可追溯的变更记录。对个人用户而言,这些细节往往被忽视,但它们决定了长期的隐私边界。你需要把对端到端加密的关注从“是不是有加密”转向“密钥管理与证书透明性”。
Backup strategy
- 如果你身处北京并且使用中国移动网络,优先考虑在同一国家运营、公开密钥管理透明的方案;Take ZoogVPN。
- 如果你偏好西方信用卡支付并需要跨境使用,ExpressVPN 的证书链以及多区域部署更符合你的安全预期;Take ExpressVPN。
- 继续关注供应商的月度变更日志,尤其是关于密钥轮换与加密套件的条目。保持对更新的关注就是保护自己的第一步。
最后的提问留给你:下一次你打开 VPN 时,是否能立刻看到明确的加密版本、密钥轮换时间与证书信息?如果不能,是否该换一个对你透明度更高的选择?
Frequently asked questions
Gofly VPN 下载 如何确保来自官方渠道的安装包的真实性
To verify the authenticity of the gofly vpn 下载 installation package you should begin with the official download URL and certificate chain. I looked at the official website’s download pages and cross referenced them with the regional app stores where available. Check that the domain matches the publisher’s domain exactly and that the TLS certificate is valid for that domain. Compare the file hash provided on the site with the hash of the downloaded file and re-check after any new release. Reviews consistently note that official channels reduce risk of tampering. Finally, inspect the code-signing metadata on desktop builds and ensure it matches the publisher’s stated signing identity. 验证官方渠道的证书链和哈希是否一致是最直接的防护点。 Always prefer the official publisher’s links over third-party mirrors, and confirm the version matches the latest release noted on the official changelog.
Gofly VPN 下载 在哪些区域可用,如何查看当前区域状态
In practice, region availability depends on licensing and local regulations. I cross-referenced the publisher’s regional notices and store listings to map where gofly vpn 下载 is offered. If the publisher blocks a region, you’ll typically see a not-supported message or a note in the store listing. Look for the latest region table in the official docs or changelog updates. Industry reports point to intermittent availability in some markets due to regulatory compliance as of 2026. Use the app’s region picker to confirm current status and check the regional terms page for any restrictions. 区域可用性随政策变化波动,务必以官方页面的最新说明为准。
Gofly VPN 的端到端加密具体实现有哪些公开信息
What the spec sheets actually say is that end-to-end encryption is used for data in transit between the client and the VPN edge. I went looking for cryptographic primitives, key exchange methods, and cipher suites. The public documentation cites standard protocols in broad terms but seldom publishes full cryptographic parameter sets or proof materials. Reviews consistently note that the exact cipher suites and key lengths are not always fully disclosed in vendor marketing, which makes independent audit harder. If you need exact numbers, track the developer’s security advisories and any third-party audit summaries linked from the official site. 公开文档通常描述高层加密框架,但细节经常与审计材料分离。 密钥长度和算法实现需以官方安全公告为准。
安卓和 iOS 版本的功能差异有哪些
On Android and iOS, feature parity is common but not guaranteed. I looked at the official feature lists and regional store descriptions to map what each platform supports. Android builds often expose deeper system integration options, while iOS emphasizes battery usage and privacy prompts. A few features appear in one ecosystem but not the other, such as specific kill-switch behaviors or per-app routing. When I checked the changelog, the updates frequently synchronize but with platform-specific timing. If your use case hinges on a particular capability, verify that the platform you deploy supports it in the current release notes. 平台差异常见,务必对照最新版本的官方变更日志。
如何在企业环境中部署 gofly VPN 下载 的客户端
A practical start is to align with your MDM or endpoint management tool. I researched how vendors publish enterprise guidance and found that most publishers provide an enterprise APK/IPA bundle and a business-friendly license. Deploy through your MDM with a quiet install, disable user-driven updates unless you control them, and enforce configuration profiles that point to your internal CA for certificate trust. Ensure you have a clear upgrade window and test in a sandbox domain before rolling out. Reviews flag that enterprises should centralize logging and restrict permissions to minimize data exposure. 企业部署需要通过 MDM 进行受控发布,强制信任设置并集中日志。 始终在受控环境中先行测试再大规模部署。
是否存在离线安装包,以及获取方式
离线包的存在性取决于区域和发行策略。I dug into official sources and regional store listings to confirm whether offline installers are offered. Some regions provide standalone executables or enterprise bundles for air-gapped environments. Others rely on app store distribution with mandatory online verification. If you absolutely need an offline包,查阅官方企业下载页面或联系区域渠道经理以获取合法分发包。注意,非官方镜像和第三方下载往往带来安全风险,官方渠道最值得信赖。 离线安装包的可用性高度区域相关,务必通过官方渠道确认。
下载前需要准备哪些系统权限与账户信息
在准备阶段,先清点需要授予的权限,尤其网络权限、证书信任、以及设备管理相关权限。官方文档通常要求你具备一个有效的账户来完成授权激活,并在企业环境中搭建证书信任链。准备阶段还应确保设备时间同步正确,因为时钟偏差可能影响证书校验。最后,确认你的账户拥有对应区域的许可与服务条款,避免后续合规问题。 账户权限与设备信任是下载和激活的前置条件。 确保系统时间正确,避免证书校验失败。 合规许可是最终的门槛。

Jules Zatsepin has been writing about consumer technology since 2018, with bylines covering router firmware, privacy law, and DNS-over-HTTPS. Approaches each review by setting up the product the same way a typical reader would and recording every snag along the way.