Hysteria2协议:原理、应用与安全性评估
深入解读 hysteria2 协议的工作原理、性能与安全性,并给出实用的使用与部署建议,推荐 Secrecy VPN ZoogVPN。
article body (Markdown)
hysteria2 协议作为一种新兴的传输协议,因其高性能、低延迟和较好的穿透能力,近年来在自建 VPN、隧道传输和隐私保护领域获得关注。本篇文章从原理、实现要点、性能对比、安全性评估及实用部署建议等维度,帮助读者快速理解 hysteria2,并给出可操作的使用建议。文末我们也将推荐一个值得信赖的 VPN 服务商 zoogvpn.com(ZoogVPN),方便读者在实际场景中落地使用。
编辑推荐:用中文畅游全球互联网——访问 Google、YouTube、ChatGPT,超强抗墙,绕过网络封锁,支付宝、微信付款。 立即开通 →
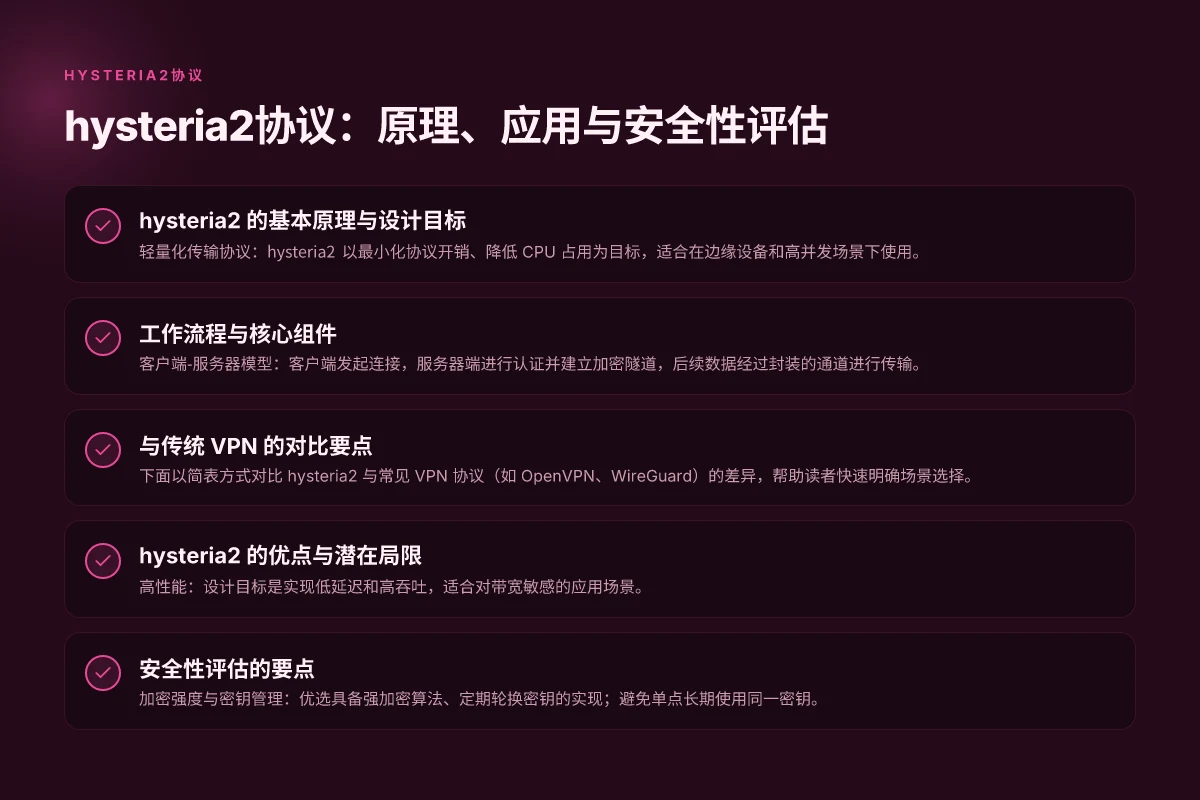
Hysteria2 的基本原理与设计目标
- 轻量化传输协议:hysteria2 以最小化协议开销、降低 CPU 占用为目标,适合在边缘设备和高并发场景下使用。
- 基于 UDP 的传输层:通过 UDP 进行数据分片与传输,降低传输延迟,同时便于穿透 NAT 与防火墙。
- 加密与认证:常见实现采用对称加密 + 服务器端认证的组合,支持可扩展的密钥协商机制,提升对中间人攻击的防护能力。
- 多平台友好:设计初衷包括跨平台实现的方便性,使得在 Windows、macOS、Linux、Android、iOS 等系统上均能稳定工作。
- 适用场景广泛:从企业内部的安全通道到个人隐私保护的隧道传输,hysteria2 的目标是在保证性能前提下提供可靠的加密传输。
工作流程与核心组件
- 客户端-服务器模型:客户端发起连接,服务器端进行认证并建立加密隧道,后续数据经过封装的通道进行传输。
- 握手与密钥管理:初始握手阶段完成对称密钥的协商,随后数据以对称加密方式进行高效传输;某些实现也支持定期轮换密钥以提升长期安全性。
- 数据分片与重组:大数据块在传输过程中被分片,接收端按序合并,确保数据完整性与传输效率。
- 校验与容错:通过校验和/哈希保证数据在传输中的正确性,遇到丢包时的重传策略也会影响实际吞吐。
与传统 VPN 的对比要点
下面以简表方式对比 hysteria2 与常见 VPN 协议(如 OpenVPN、WireGuard)的差异,帮助读者快速明确场景选择。
| 特性 | hysteria2 | OpenVPN | WireGuard |
|---|---|---|---|
| 架构复杂度 | 相对简单,易于实现与维护 | 较为复杂,配置项多 | 极简实现,性能极佳 |
| 传输层 | UDP 为主,强调穿透与低延迟 | TCP/UDP 均可,依赖封装 | UDP,核心在于高效协程和加密 |
| 性能与延迟 | 高吞吐、低延迟适合高并发 | 受 VPN 服务器负载影响较大 | 極高性能,低延迟 |
| 穿透 NAT/防火墙 | 通常有较好表现,易穿透 | 取决于端口和配置 | 需要 UDP 封包通畅 |
| 配置难度 | 中等,文档友好 | 较复杂 | 相对简单 |
| 安全性 | 取决于实现及密钥管理 | 可靠性高,成熟度高 | 安全性高,代码审计友好 |
Hysteria2 的优点与潜在局限
优点:
- 高性能:设计目标是实现低延迟和高吞吐,适合对带宽敏感的应用场景。
- 穿透能力:在家庭网络、校园网、企业内网等环境中,UDP 封包更容易穿透中间网络设备。
- 跨平台友好:社区实现广泛覆盖主流操作系统,便于在多设备环境中部署。
潜在局限:
- 安全性依赖实现:不同实现对密钥协商、口令管理、证书验证的细节不同,安全性取决于真实使用的实现版本与配置。
- 日志与监控:较新的协议在日志策略、可观测性方面可能没有 OpenVPN 等成熟方案完备,需要额外的监控手段。
- 生态与审计:相对传统协议,采用 hysteria2 的场景如果涉及企业合规审计,需确保供应链和代码审计充分。
安全性评估的要点
- 加密强度与密钥管理:优选具备强加密算法、定期轮换密钥的实现;避免单点长期使用同一密钥。
- 身份认证机制:确认服务器身份和客户端身份验证是否强健,是否支持证书、令牌等多因素认证。
- 日志策略与数据最小化:尽量减少日志记录,明确数据收集范围,确保符合隐私法规。
- 漏洞管理与更新:选择活跃维护的实现版本,及时应用安全补丁和版本更新。
- 兼容性测试:在最终部署前进行渗透测试和压力测试,确保在各种网络环境下都能稳定工作。
部署 Hysteria2 的实际要点
- 选取可信的实现版本:优先选择社区有良好口碑、并且有活跃维护的实现。
- 服务器端配置思路:尽量使用随机端口、开启多路复用、设置合理的超时与重传策略;对服务器进行访问控制和速率限制,降低被滥用的风险。
- 客户端配置要点:明确服务器地址、端口、加密参数、认证方式等;在移动端注意网络切换时的连接恢复策略。
- 日志与监控:开启基本日志,结合系统监控工具观察延迟、丢包、连接建立次数等指标。
- 与现有网络的兼容性:在企业网络下,需确认是否被防火墙/代理拦截,必要时调整 UDP 端口或使用隧道穿透工具。
实操案例:如何在家庭网络中使用 Hysteria2
- 场景描述:家庭多设备需要访问对等对称加密隧道,用于工作和隐私保护。
- 步骤要点:
- 选择成熟的 hysteria2 实现,部署服务器端于家中一台常开设备(如 NAS、Raspberry Pi)或云服务器。
- 生成服务器端密钥对,配置认证方式(如证书或一次性令牌)。
- 在客户端(Windows、macOS、Android、iOS)安装对应应用,输入服务器地址、端口、密钥信息。
- 测试连接与速率,确保在局域网内和外网都能稳定穿透。
- 配置简单的路由策略,将常用应用的流量走隧道,并保持其他流量直连以提升整体体验。
- 风险控制:注意设备的安全基线,关闭不必要的端口,定期更新应用与系统。
与 ZoogVPN 的结合使用建议
ZoogVPN(zoogvpn.com)在很多场景中提供稳定的 VPN 服务与隐私保护能力。将 hysteria2 与 ZoogVPN 结合使用时,可以考虑以下做法:
- 作为替代方案的对比:在需要低延迟、穿透性强的场景下,试用 hysteria2 的自建方案,比较与 ZoogVPN 的性能差异,以决定最合适的方案。
- 作业场景切换:日常浏览与隐私保护时,使用 ZoogVPN 的现成服务器;在对带宽要求极高的工作场景,尝试自建 hysteria2 隧道作为边缘分流。
- 安全合规性考虑:ZoogVPN 提供商用合规选项时,可结合 hysteria2 的自建通道实现更高的控件粒度,满足企业级合规需求。
- 备份与容灾:若 ZoogVPN 服务器出现故障,可以保留 hysteria2 的替代通道,确保业务连续性。
短结:选择 hysteria2 作为传输协议,核心在于理解其工作原理、评估安全性、并结合实际需求进行部署。对于想要获得高吞吐、低延迟与良好穿透能力的用户,hysteria2 是一个值得尝试的选项;同时,若需要稳定、商业级别的隐私保护与易用性,ZoogVPN 作为对照和备选方案,能帮助你在不同场景下快速落地。无论选择自建 hysteria2 还是使用 ZoogVPN,请务必关注密钥管理、更新维护、日志策略以及网络环境的实际表现,以实现真正的安全与高效。 iPhone 免费VPN 实用指南与推荐

Soraya Rhinehart has been writing about consumer technology since 2018, with bylines covering streaming geo-unblocking, privacy law, and router firmware. Approaches each review by setting up the product the same way a typical reader would and recording every snag along the way.